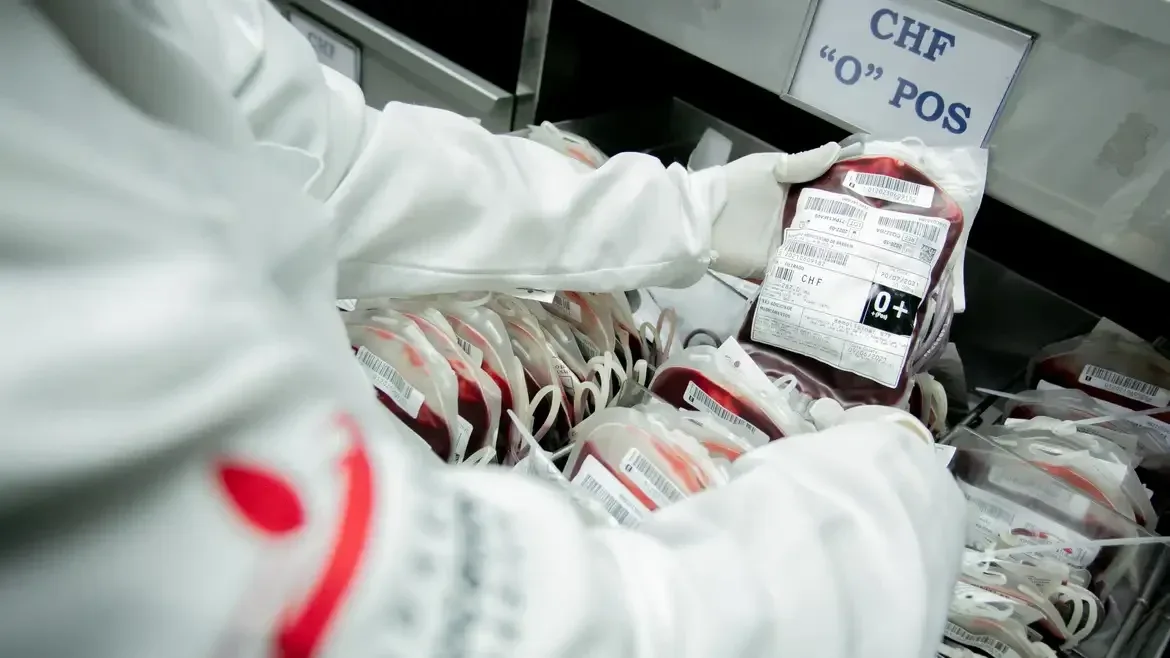
Um freezer conectado pode virar um risco operacional quando alguém altera remotamente seus parâmetros — mesmo que o invasor não consiga acessar diretamente o equipamento. Foi o que ocorreu em três instalações do Estabelecimento Francês de Sangue (EFS): freezers que armazenavam plasma e amostras tiveram limites de temperatura e configurações de degelo modificados para valores extremos, incluindo uma programação para chegar a 110 ºC. O ponto importante é que os controles de segurança e a resposta dos funcionários impediram que os estoques fossem perdidos.
Segundo o Tecnoblog.net, com informações atribuídas à imprensa francesa e à Associated Press, o ataque aconteceu em 2 de novembro. Nenhum produto foi perdido e não houve impacto à saúde dos pacientes. O caso mostra um problema que muitos times de software ainda tratam como secundário: quando sistemas digitais controlam processos físicos, uma configuração alterada pode causar consequências fora da tela.
O que aconteceu nos freezers de sangue na França
Os equipamentos afetados armazenavam bolsas de plasma destinadas a transfusões e à fabricação de medicamentos, além de amostras de sangue. Eles costumam operar perto de -30 ºC, mas a faixa correta depende do equipamento, do material armazenado e dos procedimentos da instituição. Não existe um único limite que possa ser aplicado com segurança a toda instalação.
De acordo com o relato do EFS, os invasores modificaram remotamente limites de temperatura e parâmetros de degelo. Isso não significa que os freezers tenham efetivamente atingido 110 ºC: a informação divulgada é que eles foram programados para chegar a esse valor. Alarmes e monitoramento identificaram a alteração antes de haver danos aos produtos.
Funcionários ajudaram a controlar o incidente. Conforme a unidade, os equipamentos foram recuperados, desligados ou tiveram seu conteúdo transferido para locais seguros. Esse detalhe importa: uma resposta a incidente em ambiente físico depende de pessoas que consigam agir quando os sistemas digitais deixam de ser confiáveis.
Por que um ataque a um freezer é também um problema de software
Um sistema de refrigeração conectado normalmente combina sensores, controladores, interfaces de operação e algum tipo de acesso remoto. Esses componentes podem se comunicar por protocolos industriais, redes locais ou plataformas de gerenciamento. A implementação varia, mas o risco central é parecido: uma alteração de configuração pode afetar o comportamento físico do equipamento.
Em uma aplicação web comum, um erro pode corromper um registro ou derrubar uma página. Em um sistema de controle, uma instrução aceita pelo software pode mudar uma temperatura, interromper um processo ou deixar um alarme inoperante. Por isso, segurança de IoT industrial não é só impedir o acesso à rede: é limitar o que cada identidade pode fazer e detectar quando o estado solicitado deixa de fazer sentido.
Comando, medição e alarme não são a mesma coisa
Um ponto fácil de confundir é a diferença entre setpoint, temperatura medida e limite de alarme. O setpoint é o valor desejado pelo controlador; a medição vem do sensor; e o alarme é uma regra que sinaliza uma condição que exige atenção. Se todos esses elementos dependerem do mesmo caminho de administração, um invasor pode tentar alterar mais de uma camada.
Uma defesa mais robusta combina verificações independentes. Por exemplo, uma estação de monitoramento pode observar a temperatura real e alertar por um canal separado do sistema usado para configurar o equipamento. Isso não substitui procedimentos operacionais nem sensores certificados, mas reduz a chance de uma única alteração silenciosa passar despercebida.
O que a resposta do EFS ensina sobre segurança de IoT
A infraestrutura de TI do EFS teria sido o caminho de entrada. A Coolworld, responsável pelos sistemas atingidos, afirmou que a vulnerabilidade explorada estava em um componente fornecido por uma terceira empresa e afetou um número limitado de unidades. O Ministério da Saúde francês e a agência nacional de cibersegurança investigam o caso. O acesso remoto aos equipamentos foi desativado, e o EFS reforçou o monitoramento de temperatura.
Esse cenário é familiar para quem mantém aplicações: o serviço que parece estar “na borda” pode depender de uma cadeia de fornecedores, bibliotecas, gateways e ferramentas de suporte. Revisar apenas o código da aplicação não basta quando um componente de terceiros também pode alterar configurações críticas.
Na minha visão, a decisão de desativar o acesso remoto precisa ser acompanhada por um plano operacional. O acesso remoto facilita suporte e manutenção, mas não deve ser tratado como um interruptor sem consequência. Se for necessário reativá-lo, a organização precisa definir quem pode acessar, de onde, por quanto tempo e quais ações ficam registradas.
Na Prática: como projetar monitoramento que detecta alterações suspeitas
Para uma equipe de desenvolvimento, o primeiro passo é separar a coleta de telemetria da capacidade de comandar o equipamento. O serviço que recebe medições não deve ganhar permissão de escrita só por conveniência. Em seguida, vale validar valores e frescor dos dados, manter limites específicos por equipamento e encaminhar alertas por um canal que não dependa exclusivamente do controlador monitorado.
- Inventarie os ativos: registre modelo, localização, versão de firmware, responsável e dependências de terceiros. Um ativo desconhecido não pode ser atualizado ou monitorado de forma consistente.
- Separe redes e permissões: evite que equipamentos de controle fiquem expostos diretamente à internet ou compartilhem a mesma rede de estações de trabalho. Restrinja o acesso de manutenção a contas individuais e caminhos autorizados.
- Defina limites por equipamento: não copie a faixa de um freezer para todos os outros. Use os valores aprovados pela equipe responsável e pela documentação aplicável àquele processo.
- Monitore tanto configuração quanto medição: uma temperatura ainda normal não prova que o setpoint não foi alterado. Registre mudanças e alerte para parâmetros fora da faixa permitida.
- Teste a resposta: simule alertas e confirme quem recebe a notificação, quem toma a decisão e como o material pode ser transferido. Um alarme que ninguém atende não é uma defesa operacional.
O exemplo abaixo ilustra uma validação no lado de monitoramento. Ele verifica se a telemetria está atrasada, se a medição saiu da faixa configurada e se o setpoint está fora dos limites permitidos. Os limites e o prazo de atraso são parâmetros de exemplo: devem ser definidos para cada instalação. O código não controla o freezer nem substitui alarmes, sensores ou procedimentos certificados.
import time

def avaliar_leitura(evento, limites, idade_maxima_segundos=120, agora=None):
    """
    Valida telemetria para gerar alertas.
    Não envia comandos ao equipamento.
    """
    agora = time.time() if agora is None else agora
    alertas = []

    campos = ("timestamp", "temperatura_c", "setpoint_c")
    ausentes = [campo for campo in campos if campo not in evento]
    if ausentes:
        return [f"Leitura incompleta: faltam {', '.join(ausentes)}"]

    try:
        timestamp = float(evento["timestamp"])
        temperatura = float(evento["temperatura_c"])
        setpoint = float(evento["setpoint_c"])
        minimo = float(limites["minimo_c"])
        maximo = float(limites["maximo_c"])
    except (TypeError, ValueError, KeyError):
        return ["Leitura ou limites inválidos"]

    if minimo >= maximo:
        return ["Configuração inválida: mínimo deve ser menor que máximo"]

    if agora - timestamp > idade_maxima_segundos:
        alertas.append("Telemetria desatualizada")

    if timestamp > agora:
        alertas.append("Timestamp da leitura está no futuro")

    if not minimo <= temperatura <= maximo:
        alertas.append("Temperatura medida fora da faixa permitida")

    if not minimo <= setpoint <= maximo:
        alertas.append("Setpoint fora da faixa permitida")

    return alertas


leitura = {
    "timestamp": time.time(),
    "temperatura_c": -29.8,
    "setpoint_c": 110
}

faixa_aprovada = {"minimo_c": -35, "maximo_c": -25}

for alerta in avaliar_leitura(leitura, faixa_aprovada):
    print("ALERTA:", alerta)
O valor de -35 a -25 ºC no exemplo é apenas ilustrativo. Na implementação real, os limites devem vir de uma configuração controlada, revisada e versionada — não de números copiados de um artigo ou definidos informalmente por quem escreve o código. Também é importante que uma alteração desses limites gere trilha de auditoria e exija autorização compatível com o risco.
Erros comuns ao proteger equipamentos conectados
- Confiar apenas na rede interna: uma rede considerada confiável pode ser alcançada por uma conta comprometida, um computador de manutenção ou um componente vulnerável. Segmentação reduz o alcance do problema, mas não substitui autenticação e autorização.
- Usar uma conta compartilhada de fornecedor: isso dificulta saber quem realizou uma mudança e revogar o acesso de uma pessoa específica. Prefira contas individuais, autenticação forte e acesso temporário quando possível.
- Tratar o alarme como defesa suficiente: alarmes precisam ser independentes, testados e atendidos. Se a regra de alarme puder ser alterada pelo mesmo usuário que muda o setpoint, a detecção pode falhar junto com o controle.
- Atualizar sem avaliar o impacto operacional: patches são necessários, mas uma atualização em equipamento crítico precisa de janela, validação e plano de retorno. Adiar toda atualização indefinidamente também deixa vulnerabilidades conhecidas abertas.
- Ignorar fornecedores e dependências: um componente de terceiros pode ser parte do caminho de ataque. Exija inventário, comunicação de vulnerabilidades, suporte de segurança e clareza sobre responsabilidades contratuais.
- Assumir que um comando extremo foi executado: diferencie configuração solicitada, comando aceito e comportamento medido. Logs e telemetria precisam permitir reconstruir essa sequência sem confundir intenção com resultado físico.
O que isso muda para quem desenvolve software
Se você trabalha em sistemas conectados, inclua segurança e resposta operacional nos requisitos, não apenas na revisão final. Defina quais serviços leem dados, quais podem escrever comandos e quais pessoas podem alterar limites. A separação de privilégios reduz o impacto de uma falha em qualquer componente.
Também projete pensando na falha: o que acontece quando o sensor para de enviar dados, quando o serviço de identidade fica indisponível ou quando um fornecedor precisa de acesso emergencial? “Continuar funcionando” nem sempre é a resposta segura. Em alguns cenários, o sistema deve bloquear mudanças remotas e acionar uma rotina manual validada.
O caso francês teve um resultado positivo porque os sinais foram percebidos e houve ação humana antes de perdas. Mas não é razoável depender de sorte ou de uma pessoa olhando um painel o tempo todo. Sistemas resilientes combinam controles técnicos, monitoramento independente e procedimentos claros para quando a tecnologia falha.
Perguntas frequentes sobre o ataque aos freezers na França
Os freezers chegaram a 110 ºC?
O relato informa que os equipamentos foram programados para atingir 110 ºC. Não afirma que todos tenham efetivamente chegado a essa temperatura. Alarmes foram acionados antes que os produtos fossem danificados.
Houve perda de plasma ou impacto aos pacientes?
Segundo o EFS, nenhum produto foi perdido e não houve impacto à saúde dos pacientes. Funcionários transferiram material ou colocaram equipamentos sob controle antes de danos.
Como os invasores acessaram os equipamentos?
O EFS informou que a invasão ocorreu por meio de sua infraestrutura de TI. A Coolworld atribuiu a vulnerabilidade explorada a um componente de uma terceira empresa. As autoridades francesas investigam o caso, então os detalhes definitivos do vetor ainda dependem da apuração.
Desativar o acesso remoto resolve o problema?
É uma medida de contenção útil, mas não encerra a investigação nem elimina outras possíveis vias de acesso. A organização ainda precisa identificar a vulnerabilidade, revisar credenciais e registros, corrigir os componentes afetados e planejar um eventual retorno seguro da manutenção remota.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.