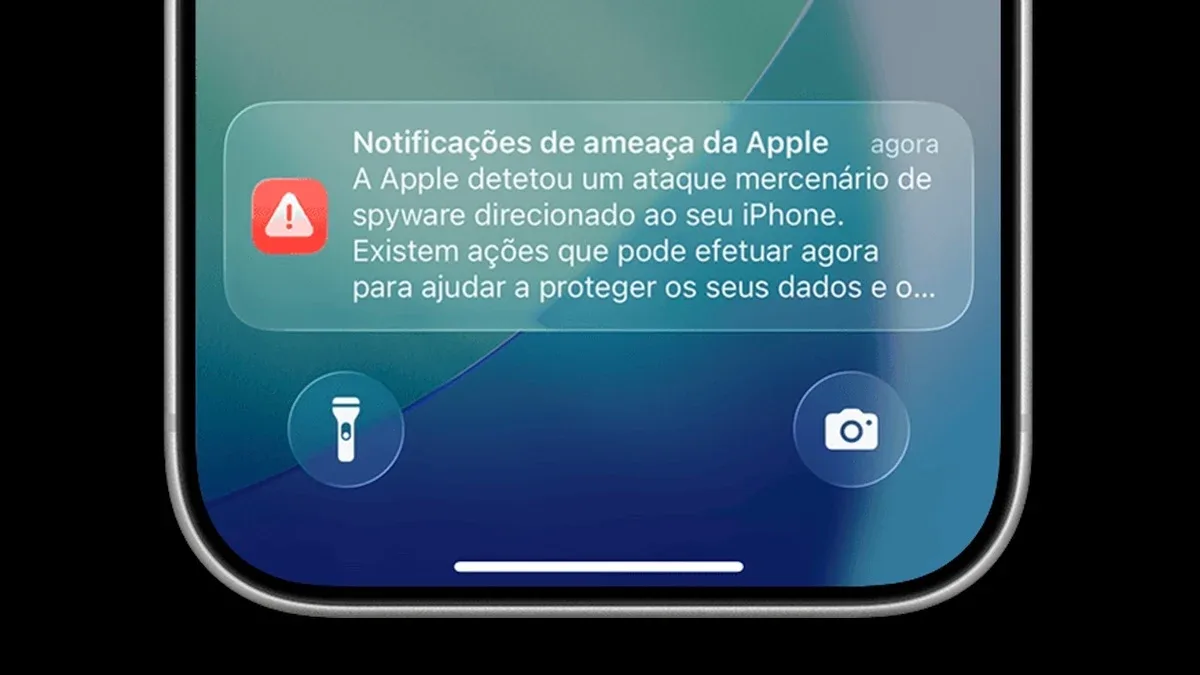
Um alerta da Apple sobre spyware mercenário não é uma confirmação de que o iPhone foi invadido — mas também não é uma notificação que eu ignoraria. Segundo o Sapo.pt, a empresa avisou utilizadores em 99 países sobre possíveis ataques, enquanto autoridades alemãs investigam relatos de que deputados e funcionários do governo podem ter sido visados. Para quem desenvolve software, o risco vai além do aparelho: uma conta comprometida pode abrir caminho a sessões, credenciais, código-fonte e dados de clientes.
O que significa um alerta de spyware mercenário da Apple
A Apple envia notificações de ameaça quando identifica sinais de que um utilizador pode ter sido alvo de ataques altamente direcionados. A empresa não revela necessariamente quem estaria por trás da operação nem confirma, apenas com o aviso, que o dispositivo foi comprometido. Essa diferença importa: o alerta indica risco sério, mas não é um laudo forense.
O termo “spyware mercenário” descreve ferramentas de vigilância desenvolvidas por empresas privadas e comercializadas para governos ou outras organizações. Ao contrário de malware comum, que costuma tentar infetar muitos dispositivos, esse tipo de operação tende a selecionar alvos específicos e a investir mais recursos para alcançá-los.
Em ataques desse nível, os invasores podem explorar vulnerabilidades no sistema, em aplicativos ou em componentes de comunicação. Algumas cadeias de exploração podem funcionar sem que a vítima toque num link; outras dependem de uma interação, como abrir um anexo malicioso. A notícia do Sapo.pt não identifica o método usado neste caso, por isso não dá para concluir que um vetor específico tenha sido explorado.
Por que o spyware direcionado é diferente de um vírus comum
Eu separo esse risco em três dimensões: quem é escolhido, quanto se investe no ataque e quanta sofisticação técnica é necessária. Um malware de distribuição em massa procura escala. Uma operação direcionada pode aceitar um custo muito maior para vigiar um número pequeno de pessoas.
Isso também muda a resposta defensiva. Um antivírus tradicional pode ajudar contra ameaças conhecidas, mas não garante proteção contra uma cadeia de exploração desconhecida ou uma ferramenta criada para um alvo específico. Nenhum produto de segurança deve ser tratado como prova de que o aparelho está limpo.
Por que programadores e equipes de tecnologia devem prestar atenção
Um celular de desenvolvedor costuma concentrar mais do que conversas pessoais. Nele podem existir sessões autenticadas, acesso a e-mail corporativo, aplicativos de nuvem, ferramentas de autenticação multifator e notificações de plataformas de código. Se alguém obtiver acesso ao dispositivo ou às contas associadas, o impacto pode chegar aos ambientes de trabalho.
Na minha experiência, um erro recorrente em equipes técnicas é tratar o smartphone como um dispositivo secundário. Na prática, ele pode funcionar como chave para redefinir senhas, aprovar logins e recuperar contas. Para quem administra repositórios, pipelines de CI/CD ou infraestrutura em nuvem, uma sessão comprometida pode ser tão relevante quanto uma credencial vazada em um servidor.
Isso não significa que todo desenvolvedor esteja sob risco de uma operação mercenária. Esses ataques tendem a ser seletivos. Mas quem trabalha com jornalismo, direitos humanos, política, pesquisa sensível, infraestrutura crítica ou dados estratégicos deve considerar o alerta dentro do seu modelo de ameaça.
Na Prática: como reagir a uma notificação da Apple
Se eu recebesse um alerta desse tipo, seguiria uma sequência que prioriza a verificação e a preservação de informações. A ideia não é fazer uma análise forense improvisada, mas evitar decisões que compliquem a investigação ou aumentem a exposição.
- Verifique o alerta por um canal independente. Digite manualmente account.apple.com no navegador e confira se há uma notificação na conta. Não use links recebidos por mensagem ou e-mail para validar o aviso.
- Não responda a pedidos de credenciais. Um alerta legítimo não deve levar você a entregar senha, código de verificação, instalar um perfil ou abrir um arquivo enviado por alguém que se apresente como suporte.
- Contate a Apple por canais oficiais e procure ajuda especializada. Se você é uma pessoa de alto risco, uma equipe de resposta a incidentes ou uma organização especializada em segurança digital pode orientar a preservação de evidências e a avaliação do aparelho.
- Reduza o uso do dispositivo suspeito para atividades sensíveis. Use outro aparelho confiável para trocar senhas ou falar com a equipe de segurança. Não presuma que uma troca de senha feita no dispositivo potencialmente comprometido resolveu o problema.
- Mantenha o sistema atualizado e avalie o Modo de Isolamento. O Modo de Isolamento, ou Lockdown Mode, reduz algumas superfícies de ataque ao limitar recursos específicos. É uma medida defensiva para pessoas com risco elevado, não um substituto para análise especializada.
Atualizar o sistema é importante porque correções fecham vulnerabilidades conhecidas. No macOS, este comando lista atualizações disponíveis:
softwareupdate --listDepois de avaliar o que será instalado, a atualização pode ser feita pelas configurações do sistema ou, em ambientes compatíveis, pelo Terminal:
sudo softwareupdate --install --allEsse comando não verifica se há spyware, não remove uma ameaça desconhecida e não substitui a atualização do iPhone pelas configurações do iOS. Em equipamentos gerenciados por uma organização, confirme a política de atualização com a equipe de TI antes de alterar o sistema.
O que a notificação prova — e o que não prova
A Apple não confirma necessariamente que o dispositivo foi invadido quando envia uma notificação de ameaça. O aviso também não identifica por si só o responsável, o método de ataque ou quais dados poderiam ter sido acessados. É um sinal para levar a sério e investigar, não uma conclusão técnica completa.
Na Alemanha, segundo o Sapo.pt, o Gabinete Federal para a Segurança da Informação recomendou que os visados assumissem que os dispositivos já não eram seguros. O governo afirmou estar investigando o caso. Essa orientação é conservadora: em resposta a incidentes, é mais seguro reduzir a confiança no aparelho até que especialistas avaliem o cenário do que continuar tratando-o como confiável.
Erros comuns ao lidar com alertas de spyware
- Clicar no primeiro link recebido. Criminosos podem imitar alertas de segurança para roubar senhas ou códigos de autenticação. Confirme o aviso acessando o site da Apple por conta própria.
- Assumir que o alerta é falso porque não há sintomas. Spyware direcionado pode ser discreto. Ausência de lentidão, aquecimento ou consumo anormal de bateria não comprova que o aparelho está seguro.
- Confundir atualização com investigação forense. Atualizar reduz a exposição a falhas corrigidas, mas não determina se houve comprometimento anterior nem preserva automaticamente evidências relevantes.
- Apagar o aparelho imediatamente. Uma restauração pode remover dados úteis para uma investigação. Se o risco for direcionado, fale com especialistas antes de apagar ou trocar o dispositivo.
- Trocar senhas usando o aparelho suspeito. Se a sessão ou o dispositivo estiver comprometido, a nova credencial pode ser capturada. Faça a recuperação a partir de um equipamento confiável e siga as orientações da equipe de segurança.
- Confiar apenas em antivírus ou em um scanner. Ferramentas de consumo têm utilidade, mas não conseguem garantir a detecção de todo spyware sofisticado, especialmente sem indicadores técnicos específicos.
O que equipes de desenvolvimento podem fazer agora
Para uma equipe, a resposta não deve parar no celular. Se um profissional recebeu um alerta, vale revisar sessões e eventos de autenticação de contas corporativas, invalidar sessões quando apropriado e verificar acessos a repositórios, painéis de nuvem e sistemas de build. A prioridade depende do papel da pessoa e dos acessos que o dispositivo tinha.
Eu também revisaria o desenho de autenticação. Use chaves de segurança físicas ou passkeys quando disponíveis, limite privilégios e evite tokens de longa duração armazenados sem proteção. Em CI/CD, mantenha segredos fora do código-fonte e prefira credenciais de curta duração e escopo restrito. Essas medidas não impedem um ataque direcionado ao telefone, mas reduzem o estrago caso uma sessão ou credencial seja exposta.
Outra armadilha é revogar tudo sem coordenar a resposta. Encerrar sessões pode ser uma medida correta, mas, em um incidente real, mudanças desordenadas dificultam correlacionar eventos e podem interromper sistemas críticos. Registre horários, contas afetadas e ações tomadas; preserve os logs disponíveis e alinhe os próximos passos com a equipe de segurança.
Perguntas frequentes sobre alertas de spyware da Apple
Receber o alerta significa que meu iPhone foi invadido?
Não necessariamente. A notificação indica que a Apple acredita que você pode ter sido alvo de uma operação de spyware mercenário. Ela não confirma, por si só, que o dispositivo foi comprometido. Procure orientação especializada e evite tratar o aparelho como confiável até entender o caso.
Como sei se a notificação da Apple é legítima?
Não clique em links recebidos. Digite manualmente account.apple.com no navegador e consulte a conta. Desconfie de mensagens que peçam senha, código de autenticação, instalação de aplicativos ou perfis. Em caso de dúvida, entre em contato com o suporte da Apple por canais oficiais.
O Modo de Isolamento remove spyware?
Não. O Lockdown Mode reduz determinados recursos e superfícies de ataque para ajudar a proteger pessoas com maior risco. Ele não é uma ferramenta de remoção nem confirma se houve comprometimento. Use-o como uma camada preventiva, seguindo a orientação da Apple e de especialistas.
Restaurar o iPhone resolve o problema?
Uma restauração pode remover alguns tipos de ameaça, mas não é garantia universal e pode apagar evidências importantes. Se você recebeu uma notificação direcionada, converse com especialistas antes de apagar o aparelho ou restaurar um backup.
Antivírus detecta spyware mercenário?
Não há garantia. Antivírus e ferramentas de segurança ajudam contra várias ameaças, mas spyware altamente direcionado pode usar técnicas que não são detectadas por ferramentas convencionais. Um resultado sem detecções não equivale a uma análise forense conclusiva.
O ponto principal é simples: confirme o alerta sem clicar em links, reduza a confiança no aparelho e procure ajuda adequada ao seu nível de risco. Para desenvolvedores, vale também revisar o acesso que o celular oferece a contas e sistemas de trabalho — porque o impacto de um dispositivo comprometido pode chegar muito além dos dados pessoais.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.