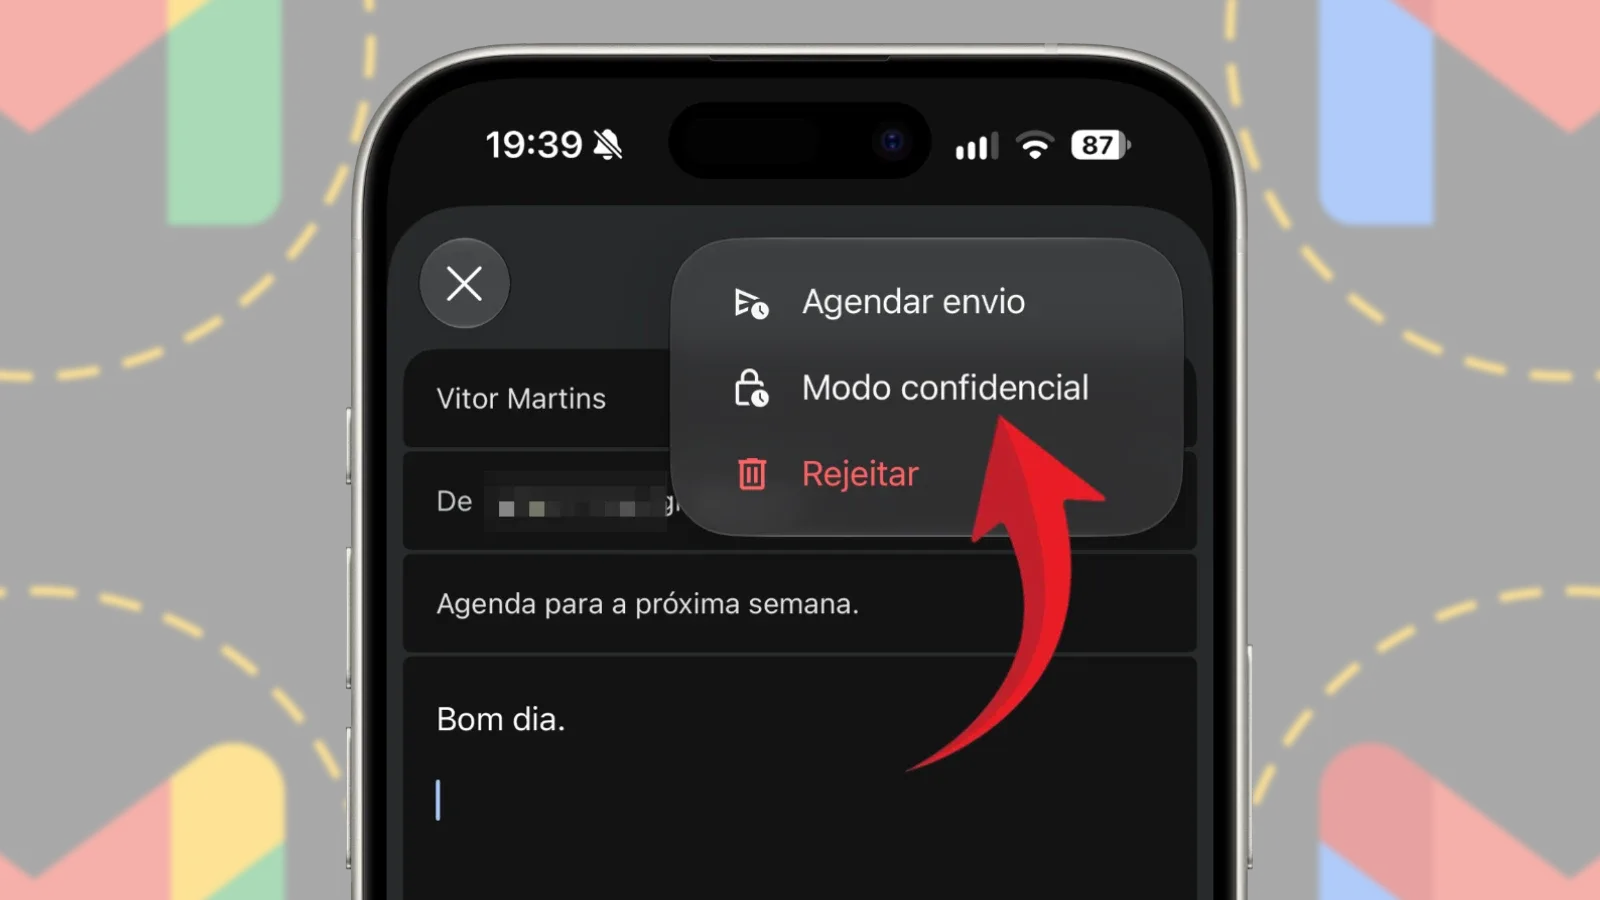
O modo confidencial do Gmail serve para limitar por quanto tempo alguém pode abrir o conteúdo de uma mensagem e dificultar ações como encaminhar, copiar, imprimir ou baixar. Mas não transforma o e-mail em uma comunicação inviolável: o destinatário ainda pode fotografar a tela, e a função não substitui criptografia de ponta a ponta. Eu o vejo como um controle de acesso temporário, útil para reduzir exposição acidental — não como proteção contra um destinatário mal-intencionado.
Segundo o Sapo.pt, o recurso pode ser ativado no aplicativo para iOS, no Android e no Gmail pelo navegador. A ideia é simples: definir uma data de expiração e, se necessário, exigir um código enviado por SMS. O detalhe que costuma passar despercebido é que prazo e restrições de interface ajudam a administrar o acesso, mas não apagam cópias que alguém já tenha feito.
O que o modo confidencial do Gmail realmente faz
Ao enviar uma mensagem nesse modo, o Gmail restringe algumas ações na interface do destinatário. Em geral, ele não consegue encaminhar, copiar, imprimir ou baixar o conteúdo e os anexos pelos controles normais do Gmail. O remetente também escolhe quando o acesso expira e pode revogá-lo antes do prazo.
Isso não equivale a criptografia de ponta a ponta. O modo não impede capturas de tela nem que alguém use outro dispositivo para fotografar a mensagem. Também não garante que o conteúdo desapareça de notificações, registros ou sistemas externos depois da expiração. Se a informação for crítica, trate qualquer pessoa autorizada a ler como alguém que pode reproduzi-la.
Na prática, a mensagem pode funcionar como uma página protegida acessada pelo destinatário, em vez de um e-mail convencional com todo o conteúdo disponível para salvar. O assunto e os dados de envio ainda podem aparecer na caixa de entrada. Por isso, não coloque informações sensíveis no assunto: ele não deve ser tratado como parte protegida do corpo da mensagem.
Como ativar o modo confidencial no Gmail
O fluxo descrito pelo Sapo.pt é o mesmo em linhas gerais no iPhone, no Android e no computador. Os nomes ou a posição dos controles podem mudar um pouco conforme a versão do aplicativo e a interface da conta.
- Abra o Gmail e toque em Escrever.
- Informe o destinatário, o assunto e o conteúdo da mensagem.
- Abra o menu de três pontos. No aplicativo, ele costuma ficar no canto superior direito.
- Escolha Modo confidencial e ative a opção, caso esteja desligada.
- Defina por quanto tempo o destinatário poderá acessar a mensagem.
- Se a tela oferecer essa opção, escolha se o acesso exigirá um código por SMS.
- Revise os destinatários e envie a mensagem.
Os prazos disponíveis podem variar de acordo com a interface e as configurações da conta. Escolha o menor período que atenda à necessidade. Um acesso de uma semana, por exemplo, é mais adequado para uma tarefa que será resolvida nos próximos dias do que deixar o conteúdo disponível por meses sem motivo.
O código por SMS acrescenta uma etapa de verificação, mas também cria dependência do número de telefone informado e da entrega da mensagem. Confirme o número por um canal confiável. Se ele estiver errado, o destinatário pode ficar sem acesso; se estiver associado à pessoa errada, você cria uma exposição que pretendia evitar.
Na Prática: escolha o prazo e controle o acesso
Imagine que preciso enviar a um cliente uma credencial temporária para testar um ambiente de homologação. Eu não colocaria uma senha de produção no e-mail, mesmo com o modo confidencial. Para uma credencial descartável, com permissões limitadas e validade curta, o recurso pode reduzir o risco de ela continuar acessível indefinidamente na caixa de entrada.
- Reduza o impacto antes de enviar. Gere uma credencial exclusiva, com permissões mínimas e validade própria no sistema. O controle mais importante é limitar o que essa credencial pode fazer.
- Escolha um prazo compatível com a tarefa. Se a pessoa precisa testar hoje, não há motivo para manter o acesso aberto por meses.
- Envie o código por outro canal, se usar SMS. Não envie o conteúdo e o código de acesso juntos na mesma mensagem ou conversa.
- Revogue o acesso quando não for mais necessário. No Gmail, procure a mensagem enviada e use a opção para remover o acesso, quando disponível.
- Desative também a credencial no serviço de origem. Expirar o acesso ao e-mail não invalida automaticamente uma senha, token ou link que já tenha sido copiado.
Esse último passo é essencial. O modo confidencial controla o acesso à mensagem, não a validade dos dados descritos nela. Se eu enviei um token de API e o destinatário o copiou antes de a mensagem expirar, o token pode continuar funcionando. A revogação precisa acontecer no sistema que emitiu o token.
Como implementar links com expiração em uma aplicação
Se você está criando um produto próprio, a lição técnica é separar a expiração do link da expiração do recurso. O exemplo abaixo mostra um middleware Express que bloqueia, no servidor, um recurso cuja data de validade já passou. Ele não ativa o modo confidencial do Gmail e não tem efeito sobre mensagens enviadas pelo Gmail.
function requireUnexpiredResource(req, res, next) {
  const resource = req.resource; // Carregado do banco por um middleware anterior

  if (!resource) {
    return res.sendStatus(404);
  }

  const expiresAt = new Date(resource.expiresAt).getTime();

  if (!Number.isFinite(expiresAt)) {
    return res.status(500).json({ error: "Data de expiração inválida" });
  }

  if (Date.now() >= expiresAt) {
    return res.status(410).json({ error: "Este link expirou" });
  }

  next();
}

app.get("/shared/:id", loadResource, requireUnexpiredResource, (req, res) => {
  res.json({ content: req.resource.content });
});
O ponto importante é validar a expiração no servidor a cada acesso. Esconder o conteúdo no navegador ou desabilitar um botão com JavaScript não protege o recurso: o usuário pode fazer uma chamada direta à API. Em produção, eu também usaria identificadores imprevisíveis, limitaria tentativas, registraria acessos conforme a política de privacidade e evitaria incluir segredos na URL, que pode aparecer em logs e no histórico.
Modo confidencial, link protegido ou criptografia: qual usar?
| Opção | Quando faz sentido | Limitação principal |
|---|---|---|
| Modo confidencial do Gmail | Mensagem de baixo ou médio risco que precisa de prazo e menos opções de compartilhamento casual. | Não impede capturas nem substitui criptografia de ponta a ponta. |
| Link temporário em um serviço controlado por você | Compartilhamento de arquivos ou dados com controles próprios de autenticação, auditoria e revogação. | Exige implementação segura; um link vazado ainda pode ser usado se não houver autenticação adicional. |
| Gerenciador de segredos ou cofre de senhas | Senhas, tokens e credenciais que precisam de acesso controlado e revogação no sistema de origem. | Depende de configuração correta e de uma forma segura de conceder acesso. |
| Criptografia de ponta a ponta | Informação cujo conteúdo precisa permanecer legível apenas para os participantes autorizados. | Exige compatibilidade entre remetente e destinatário e gestão cuidadosa das chaves. |
Para uma credencial de produção, eu prefiro um gerenciador de segredos ou um mecanismo de acesso temporário do próprio serviço. Para um anexo confidencial, um link autenticado com expiração e registro de acesso pode oferecer controles mais adequados, desde que a aplicação seja bem implementada. O modo do Gmail é conveniente, mas conveniência não deve ser confundida com uma garantia criptográfica.
Erros comuns ao usar o modo confidencial
- Enviar segredos permanentes. Se uma senha não pode vazar, não a trate como segura só porque o e-mail expira. Use uma credencial temporária e revogável.
- Confundir expiração com apagamento. O fim do prazo interrompe o acesso pela mensagem, mas não apaga anotações, fotos, capturas ou dados copiados antes disso.
- Esquecer o assunto. Evite nomes de clientes, números de contrato, diagnósticos ou qualquer dado sensível no campo de assunto.
- Enviar o SMS para um número não confirmado. Verifique a identidade e o número por outro canal antes de exigir o código.
- Não revogar o segredo original. Remover o acesso ao e-mail não desativa automaticamente credenciais, links ou chaves mencionados no corpo.
- Supor que o recurso serve para qualquer fluxo automatizado. O Gmail API não oferece um parâmetro simples para ativar o modo confidencial ao enviar uma mensagem comum. Não presuma que um envio por SMTP ou por uma biblioteca de e-mail reproduzirá as proteções da interface. Para automações, avalie um fluxo próprio de compartilhamento seguro.
FAQ sobre o modo confidencial do Gmail
O destinatário consegue tirar captura de tela?
Sim. O modo pode restringir ações disponíveis na interface, mas não consegue impedir que o destinatário fotografe a tela com outro dispositivo ou registre o conteúdo de outra maneira.
Posso cancelar o acesso antes da data de expiração?
Em geral, sim. Abra a mensagem na pasta de enviados e procure a opção para remover o acesso. Isso interrompe o acesso pela mensagem, mas não apaga cópias que o destinatário já tenha feito.
O modo confidencial criptografa o e-mail de ponta a ponta?
Não. Ele oferece controles de acesso e expiração, mas não deve ser tratado como criptografia de ponta a ponta. Para conteúdo que exige sigilo forte, use uma solução apropriada de criptografia e gestão de chaves.
Consigo ativar o modo confidencial pelo Gmail API?
Não conte com um campo simples na Gmail API para habilitar o modo confidencial em mensagens comuns. Se o fluxo depende de automação, confira a documentação atual da API e considere enviar um link para um sistema próprio com autenticação e expiração no servidor.
Quando vale a pena usar esse recurso?
Ele é útil quando quero limitar o acesso casual a uma mensagem e definir um prazo, sem exigir que o destinatário use uma ferramenta especializada. Para senhas críticas, dados regulados ou conteúdo que não pode ser copiado, escolha controles mais fortes.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.