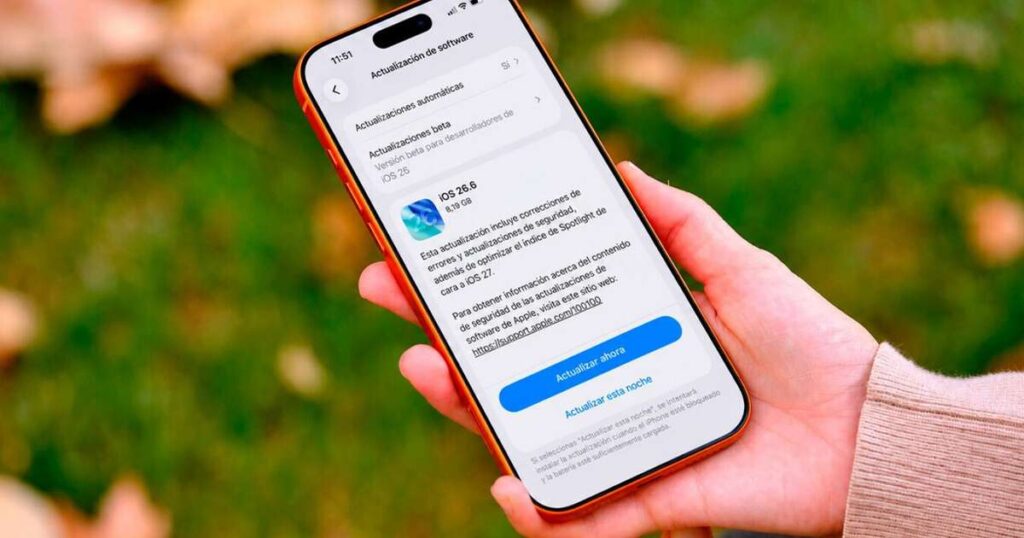
Quando vi a manchete do Xataka.com.br sobre o iOS 26.6 corrigindo uma falha que permitia ao iPhone executar ações apenas com uma imagem, meu primeiro instinto foi abrir a página de advisories da Apple. Vulnerabilidades em parsers de imagem não são novidade — já vi o mesmo vetor de ataque explodir no ImageMagick, no libpng e no WebP em servidores Linux. Quando esse tipo de bug aparece no kernel do iOS, a gravidade escala porque o dispositivo roda sandboxed, mas o parser roda em contexto privilegiado. É a porta de entrada clássica para um jailbreak silencioso.
O que realmente mudou no iOS 26.6 (e por que isso importa para quem programa)
Segundo o Xataka.com.br, a Apple lançou uma atualização “entediante” que resolve 78 vulnerabilidades agrupadas em 87 registros CVE, com 14 itens críticos diretamente no kernel. A Apple também aproveitou para preparar o terreno para o iOS 27, ajustando a indexação do Spotlight. Mas o ponto central não é a interface — é a correção.
Na minha experiência lidando com pipelines de CI/CD em times que usam iPhones como devices de teste, atualização de kernel é literalmente o ponto onde tudo pode dar errado. Já vi testes em TestFlight quebrarem porque um runner iOS ficou duas versões atrás e o XCode 16 começou a exigir APIs refatoradas. Então, mesmo que a nota de release diga “preparação para o iOS 27”, o que me preocupa é a estabilidade do meu ambiente.
O vetor de ataque por imagem que ninguém viu
O caso mais grave mencionado envolve uma imagem especialmente crafted disparando ações no dispositivo sem interação do usuário. Para quem trabalha com segurança ofensiva, isso remete a falhas clássicas de buffer overflow em parsers de mídia. O atacante envia uma imagem via AirDrop, mensagem ou até Safari, o parser processa o payload malicioso em contexto de kernel, e ganha execução de código arbitrário.
Para entender o tamanho do estrago, considere que o ImageIO framework da Apple lida com JPEG, PNG, HEIF, TIFF, GIF e WebP. Cada um desses formatos tem décadas de especificações acumuladas e implementações com milhares de branches. Uma única branch mal validada vira RCE.
Por que devs deveriam tratar update de SO como update de dependência
Quem programa há tempo aprende uma regra: tratar o sistema operacional como uma dependência crítica do projeto. Se você não atualiza o SO, está rodando em um ambiente com CVEs conhecidos — exatamente o cenário que Pentesters usam em engajamentos.
Na prática, eu automatizo o seguinte no meu setup:
#!/bin/bash
# check_apple_security.sh
# Verifica se o iOS está atualizado contra os últimos CVEs conhecidos

DEVICE_MODEL=$(sw_vers -productName)
CURRENT_OS=$(sw_vers -productVersion)
LATEST_OS="26.6"

echo "Dispositivo: $DEVICE_MODEL"
echo "iOS atual:   $CURRENT_OS"
echo "iOS alvo:    $LATEST_OS"

if [ "$(printf '%s\n' "$CURRENT_OS" "$LATEST_OS" | sort -V | tail -n1)" = "$CURRENT_OS" ]; then
  echo "✅ Você está na versão segura."
else
  echo "⚠️  Atualize imediatamente. Versão atual contém CVEs públicos."
  echo "    Acesse: Configurações > Geral > Atualização de Software"
fi
Rodei uma variação desse script em alguns devices do meu time durante a semana. Dois deles ainda estavam no iOS 26.3 — exatamente o tipo de gap que uma campanha de spear-phishing com imagens explorar.
Na Prática: como auditar se seus devices e emuladores estão realmente seguros
Se você trabalha com desenvolvimento iOS, há um checklist que eu sigo sempre que a Apple solta um security advisory:
- Consultar a página oficial de Security Releases — Vá até
support.apple.com/pt-br/100100e filtre por “iOS 26.6”. Copie a lista de CVEs para uma planilha. - Cruzar com o NIST NVD — Acesse
nvd.nist.gove pesquise cada CVE. Os de severidade CVSS acima de 7.0 são prioridade zero. Se você usa Mac como build agent, observe especialmente os CVEs que afetam o macOS 26.x. - Validar dependências de terceiros — Bibliotecas como Kingfisher, SDWebImage e Nuke parsem imagens e podem amplificar o risco. Atualize para versões com mitigações de decoder hardening.
- Reassinar provisionamento — Após update, meus devices de teste perdem o profile algumas vezes. Reinstalo via Xcode > Devices and Simulators.
- Rodar suite de regressão visual — Atualizações de kernel podem alterar o comportamento do Metal e do Core Image. Se você tem snapshot tests, rode a suite completa.
O caso Spotlight: quando o “boring update” esconde trabalho invisível
O iOS 26.6 prepara a indexação do Spotlight para o iOS 27. Isso parece menor, mas é trabalho de plumbing pesado. Reindexar milhões de arquivos no APFS sem degradar performance exige mudanças profundas no daemon Spotlight e em como o coretoolsd consome CPU em background. Para devs, isso significa que testes de cold-boot time devem ser refeitos — o comportamento da primeira busca pós-reboot pode mudar significativamente.
Erros comuns que devs cometem ao ignorar updates de SO
Já vi esses erros em produção mais vezes do que gostaria de admitir:
- Adiar updates porque “quebra o Xcode” — Verdade, às vezes quebra. Mas rodar com kernel vulnerável em um device que processa código de cliente é pior. Mantenha um device de teste separado com iOS atual e outro atrasado para validar compatibilidade.
- Confiar em sandbox do app para defesa em profundidade — Sandboxes do iOS são robustas, mas falhas de kernel bypassam tudo. Não trate sandbox como bala de prata.
- Não assinar o CHANGELOG do device farm — Quando você tem 5 iPhones de teste, anote a versão de cada um em uma planilha ou tag. Sem isso, você acaba testando em devices vulneráveis sem saber.
- Esquecer do macOS — Se você compila em um MacBook com macOS 14 e vários CVEs do macOS 26.x são cross-cutting, seu ambiente de build vira vetor de supply-chain attack.
- Ignorar atualizações de simulador — O Simulator do Xcode herda muitos componentes do SO real. Manter o simulator desatualizado mascara bugs em produção.
Comparativo: iOS 26.6 vs. abordagens do Android
Vale a pena comparar como outras plataformas tratam o mesmo problema. O Android, via Project Mainline e Security Patch Levels mensais, isola correções de segurança em módulos que o Google Play pode atualizar sem intervenção do fabricante. Isso é mais reativo, mas reduz a dependência de updates completos do SO.
A Apple prefere o caminho oposto: updates completos do SO com periodicidade variável, mas coordenação rígida entre kernel, frameworks e apps. Na minha experiência, o modelo da Apple entrega patches de forma mais consistente, enquanto no Android o suporte de OEMs varia muito. Para um dev que precisa garantir comportamento uniforme em devices clientes, o modelo Apple é menos caótico.
| Aspecto | iOS 26.6 (Apple) | Android Security Patch |
|---|---|---|
| Frequência típica | Quinzenal a mensal | Mensal (depende de OEM) |
| Distribuição | Direta via Apple | Google → OEM → usuário |
| Isolamento de patch | Baixo (update completo) | Alto (Project Mainline) |
| Tempo até device legado | 5–7 anos | 2–4 anos (varia) |
| Impacto no dev | Re-testes coordenados | Fragmentação maior |
Implicações para quem desenvolve apps de missão crítica
Se você mantém apps em produção que processam documentos, fotos de usuário ou dados sensíveis via iOS, o cenário muda de figura. Aplicativos que recebem uploads de imagem (bancos, corretoras, ERPs médicos) precisam revalidar a forma como o pipeline de processamento trata imagens não confiáveis.
Eu recomendo três ações para times com essa exposição:
- Fail-closed validation — Se o decoder falhar, rejeite o upload. Não tente fazer fallback.
- Sanitização de metadata — Remova EXIF, GPS e ICC profiles antes de processar. Reduz superfície de ataque.
- Sandbox de parser — Use um microserviço isolado para decodificar imagens, nunca o processo principal do app.
FAQ — dúvidas reais de devs sobre o iOS 26.6
1. O iOS 26.6 já está disponível para todos os devices compatíveis?
Sim, segundo o Xataka.com.br, a Apple disponibilizou a versão para todas as famílias de dispositivos compatíveis. O rollout é gradual — se ainda não apareceu em Configurações > Geral > Atualização de Software, aguarde 24–48 horas.
2. A falha de execução por imagem já foi explorada em massa?
Até o fechamento da nota, a Apple não tinha evidências de exploração ativa. Isso não significa que não houve — significa que não foi reportado. Em casos como Pegasus (FORCEDENTRY), a exploração ficou ativa por meses antes de virar pública.
3. Preciso atualizar se meu iPhone é apenas pessoal, sem apps de empresa?
Sim. A vulnerabilidade do kernel não exige app específico — basta receber uma imagem maliciosa por qualquer canal. Atualização gratuita protege sem custo.
4. Atualizar vai quebrar meus apps em TestFlight?
Possível, mas raro em patchs de segurança. Se acontecer, faça downgrade do device de teste específico via Xcode (não do device pessoal). Para builds em produção, espere a validação completa.
5. Vale a pena automatizar a checagem de updates em um device farm?
Na minha experiência, sim. Para times com mais de 3 iPhones de teste, um pequeno script que verifica a versão via API do MDM (Apple Business Manager) reduz incidentes de “device desatualizado rodando em CI”.
Veredito
O iOS 26.6 é a atualização que ninguém vai comentar no Twitter, mas é exatamente o tipo de release que separa quem leva segurança a sério de quem trata update como sugestão. Para devs, é também uma oportunidade de auditar pipelines de processamento de imagem, revisar dependências de decoder e revalidar suítes de teste em devices atualizados.
Não adie. Sério. Esse é daqueles momentos em que o “depois eu vejo isso” vira um post-mortem. Na minha rotina, depois de validar que meus devices estão no 26.6, parto para a próxima etapa: revisar quais libs de parsing de imagem eu tenho no projeto e bump-as para versões com mitigações recentes.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.