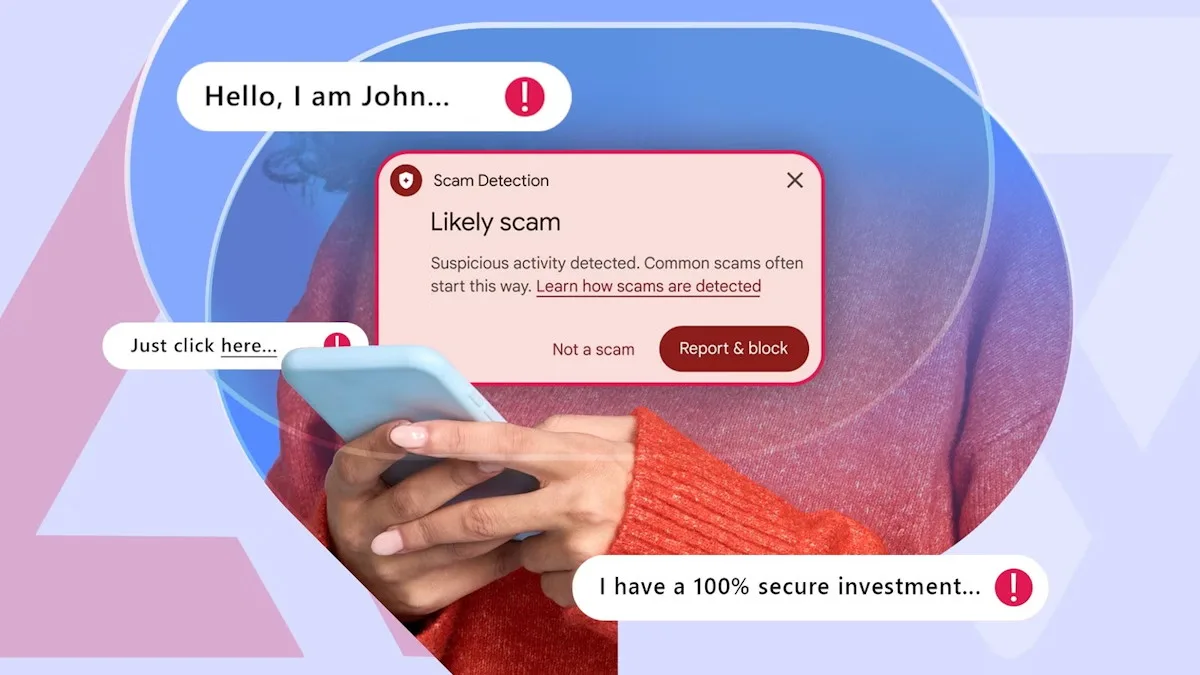
Uma burla por SMS já não precisa de prometer um prémio milionário: pode começar com uma falsa notificação de entrega e só pedir dados ou dinheiro dias depois. O desafio é reconhecer a manipulação antes de ela parecer suspeita. A Proteção Melhorada do Google Messages tenta cobrir precisamente esse intervalo, combinando análise de conversas com Gemini e verificação de links — mas não transforma o telemóvel num filtro infalível.
Como funciona a Proteção Melhorada do Google Messages com Gemini
Segundo o Sapo.pt, o Google Messages já bloqueia milhões de contactos suspeitos por mês com os mecanismos padrão de deteção de spam. A novidade é uma camada opcional que avalia sinais mais subtis, sobretudo em conversas com números que não estão guardados nos contactos.
A diferença importante está no contexto. Uma mensagem isolada como “Olá, ainda está disponível?” pode não parecer perigosa. Uma sequência que começa com conversa casual, passa por uma proposta de trabalho e acaba a pedir um pagamento pode revelar um padrão de manipulação. Um classificador que olha apenas para palavras-chave tende a falhar essa evolução.
Na Proteção Melhorada, a análise de conversas pode recorrer aos modelos Gemini na nuvem, enquanto a avaliação avançada de links usa Gemini Nano localmente nos equipamentos compatíveis. São tarefas diferentes: uma procura padrões na conversa; a outra tenta estimar o risco de um endereço web, inclusive quando o domínio ainda não aparece em listas conhecidas de fraude.
Análise na nuvem e análise local não são a mesma coisa
A análise na nuvem permite usar modelos mais capazes e considerar mais contexto do que um classificador pequeno no dispositivo. O custo é que o processamento envolve uma infraestrutura remota. A Google afirma que essa operação decorre no Private AI Compute, com proteções de privacidade concebidas para impedir o acesso aos dados, inclusive pela própria empresa.
Eu trataria essa explicação como uma descrição da arquitetura e da política anunciadas pela Google, não como uma garantia que elimina qualquer risco. Privacidade depende de implementação, configuração e limites do produto. A análise descrita também é direcionada a conversas com números desconhecidos; não significa que todas as mensagens pessoais sejam enviadas para análise. De acordo com a informação publicada, uma denúncia manual de spam é um caso em que o conteúdo pode ser enviado para análise externa.
Já o Gemini Nano corre no dispositivo, o que reduz a dependência de uma chamada à nuvem para essa verificação. Isso não significa que o modelo tenha acesso a uma base perfeita de ameaças. Um domínio novo pode não ter reputação suficiente para ser classificado com certeza, e qualquer sistema de risco pode gerar falsos positivos ou deixar passar uma fraude.
O que muda na proteção contra links fraudulentos
Listas negras são úteis, mas têm uma limitação operacional: precisam conhecer o endereço antes de o poderem bloquear. Em campanhas de phishing, atacantes podem criar domínios ou páginas pouco antes de enviar a mensagem. A análise do endereço e dos seus sinais pode ajudar a identificar riscos mesmo sem uma correspondência exata numa lista.
Os avisos redesenhados também têm valor por uma razão simples: introduzem fricção. Quando estou concentrado, é fácil abrir uma ligação sem pensar. Um ecrã que me obriga a parar e confirmar pode interromper essa reação automática. Ainda assim, o aviso é uma oportunidade para rever a decisão, não uma prova de que todo link sem aviso é seguro.
Para quem programa, este é um bom exemplo de defesa em camadas. Um filtro de mensagens, uma avaliação contextual, a reputação do domínio, o aviso visual e a decisão do utilizador atuam em pontos diferentes. Nenhuma camada deve ser tratada como substituta das restantes.
Compatibilidade e distribuição faseada
A funcionalidade não fica ligada por defeito e está a ser distribuída gradualmente. Segundo a informação do Sapo.pt, a análise de fraude na nuvem requer dispositivos compatíveis com AICore, incluindo modelos a partir do Pixel 6 e equipamentos selecionados das linhas Galaxy S24, Z Flip 6 e Z Fold 6.
A verificação avançada de links com Gemini Nano exige hardware mais recente: a fonte indica Pixel 10 ou superior, Galaxy S26 e Z Flip 8 e Z Fold 8. Como a disponibilidade pode depender do país, da versão da aplicação e do sistema, eu confirmaria a opção no próprio Google Messages em vez de assumir que todos os modelos citados já a receberam.
Na Prática: como ativar e avaliar a proteção
Atualize o Google Messages pela loja de aplicações e confirme que está a usar a aplicação oficial.
Toque na fotografia de perfil, no canto superior direito, e abra as definições da aplicação.
Entre em “Proteção e segurança” e procure a área de spam e fraudes. Os nomes podem variar ligeiramente conforme a versão.
Ative “Proteção Melhorada”, caso a opção esteja disponível no seu equipamento.
Quando surgir um aviso, não o descarte por hábito. Confirme o remetente por um canal independente e aceda ao serviço através da aplicação ou do endereço oficial que já conhece.
Na minha leitura técnica, o ponto mais útil não é confiar cegamente no Gemini, mas acrescentar uma segunda opinião automatizada antes de uma ação de risco. Se uma suposta transportadora pedir uma taxa, por exemplo, eu não abriria o link recebido: consultaria o número da encomenda diretamente no site ou na aplicação oficial da transportadora.
Se estiver a desenvolver uma ferramenta interna para triagem de mensagens, uma heurística local pode ajudar a sinalizar casos para revisão. O exemplo abaixo não usa Gemini, não consulta reputação externa e não prova que uma mensagem seja fraudulenta. Serve apenas para demonstrar como separar sinais de risco sem enviar o texto para um servidor.
function avaliarSms(texto) {
  const sinais = [];
  const mensagem = texto.toLowerCase();

  const padroes = [
    { regex: /entrega|encomenda|transportadora/, nome: "tema de entrega" },
    { regex: /emprego|trabalho|renda extra/, nome: "proposta de trabalho" },
    { regex: /urgente|hoje|expira|imediatamente/, nome: "pressão temporal" },
    { regex: /senha|palavra-passe|código|codigo|dados bancários/, nome: "pedido de dados" },
    { regex: /pague|pagamento|taxa|transferência|transferencia/, nome: "pedido de pagamento" }
  ];

  for (const padrao of padroes) {
    if (padrao.regex.test(mensagem)) sinais.push(padrao.nome);
  }

  const links = texto.match(/https?:\/\/[^\s]+/gi) ?? [];
  const hosts = links.map((link) => {
    try {
      return new URL(link).hostname;
    } catch {
      return null;
    }
  }).filter(Boolean);

  if (hosts.length > 0) sinais.push("mensagem contém link");

  const pontuacao =
    (sinais.includes("pressão temporal") ? 1 : 0) +
    (sinais.includes("pedido de dados") ? 2 : 0) +
    (sinais.includes("pedido de pagamento") ? 2 : 0) +
    (hosts.length > 0 ? 1 : 0);

  return {
    revisar: pontuacao >= 2,
    pontuacao,
    sinais,
    hosts
  };
}

console.log(avaliarSms(
  "A sua encomenda está retida. Pague a taxa hoje: https://exemplo.invalid"
));
Este tipo de regra é deliberadamente simples. Uma mensagem legítima pode conter “pagamento” e um link; uma burla bem escrita pode evitar todas essas palavras. Em produção, usaria o resultado apenas para priorizar revisão, combinaria sinais com reputação de domínio obtida de fontes confiáveis e evitaria recolher o conteúdo além do necessário.
Alternativas e limites: onde esta proteção se encaixa
A Proteção Melhorada complementa, mas não substitui, as opções já disponíveis. A proteção padrão do Google Messages tenta bloquear spam automaticamente. As ferramentas de denúncia ajudam a sinalizar mensagens suspeitas. No Android, também pode haver filtragem do fabricante ou da operadora, com comportamentos que variam por região e dispositivo.
Para links, serviços de navegação segura e soluções de segurança podem acrescentar outra camada, mas nenhum mecanismo conhece instantaneamente todos os domínios recém-criados. O procedimento mais robusto continua a ser validar a solicitação fora da conversa: abrir a aplicação oficial, escrever manualmente o endereço conhecido ou contactar a empresa por um número publicado no seu site.
Em ambientes de desenvolvimento, eu não copiaria a promessa de “detetar burlas com IA” para um produto sem definir o que significa um falso positivo. Bloquear uma mensagem legítima pode prejudicar um utilizador; deixar passar uma fraude também. É preciso medir precisão e cobertura, testar mensagens em vários idiomas e considerar que os atacantes mudam o texto para contornar padrões.
Erros comuns ao confiar em deteção de burlas por IA
Assumir que um aviso significa certeza. Sistemas de classificação estimam risco. Um aviso merece atenção, mas a ausência de aviso não valida o remetente nem o destino.
Tratar uma conversa conhecida como prova de identidade. Contas e números podem ser comprometidos. Se alguém conhecido pedir dinheiro ou códigos de autenticação fora do padrão, confirme por outro canal.
Ignorar o domínio por causa do nome da marca. O texto visível pode mencionar uma empresa legítima enquanto o endereço real pertence a outro domínio. Verifique o hostname completo.
Implementar uma lista de palavras como detector definitivo. Regras simples ajudam na triagem, mas geram falsos positivos e são fáceis de contornar com sinónimos, imagens ou mensagens em etapas.
Confundir processamento local com segurança total. A execução no dispositivo reduz algumas exposições, mas não elimina riscos do sistema, da aplicação ou da decisão do utilizador. O mesmo vale para a nuvem: uma arquitetura com proteções não dispensa avaliar a política de dados.
FAQ sobre a Proteção Melhorada do Google Messages
A Proteção Melhorada vem ativada por defeito?
Não. Segundo a informação publicada, é necessário ativá-la manualmente nas definições de proteção contra spam e fraudes do Google Messages. A opção pode ainda não aparecer em todos os dispositivos.
O Google analisa todas as minhas mensagens?
A descrição da funcionalidade indica análise contextual direcionada a conversas com números não guardados, não a todas as conversas. A Google afirma que o processamento na nuvem usa o Private AI Compute. Se a privacidade for uma preocupação, consulte as definições e a documentação atual do serviço, porque os detalhes podem mudar.
O Gemini Nano verifica todos os links no Android?
Não. A verificação avançada depende de hardware compatível, além da disponibilidade da funcionalidade no dispositivo. A fonte aponta uma lista de modelos recentes; confirme a opção na aplicação e não presuma que qualquer Android tem o mesmo recurso.
Posso confiar num link se o Google Messages não mostrar um aviso?
Não. A ausência de alerta não é uma certificação de segurança. Confirme o domínio e, para pagamentos, palavras-passe ou dados pessoais, use o site ou a aplicação oficial em vez da ligação recebida por SMS.
Conclusão: uma camada útil, não um substituto para verificação
A Proteção Melhorada faz sentido porque tenta reconhecer a sequência de uma fraude, não apenas uma mensagem isolada, e acrescenta análise de links em equipamentos compatíveis. Para mim, o melhor uso é tratá-la como uma barreira extra contra decisões apressadas — mantendo a verificação independente para qualquer pedido de dinheiro, credenciais ou códigos.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.