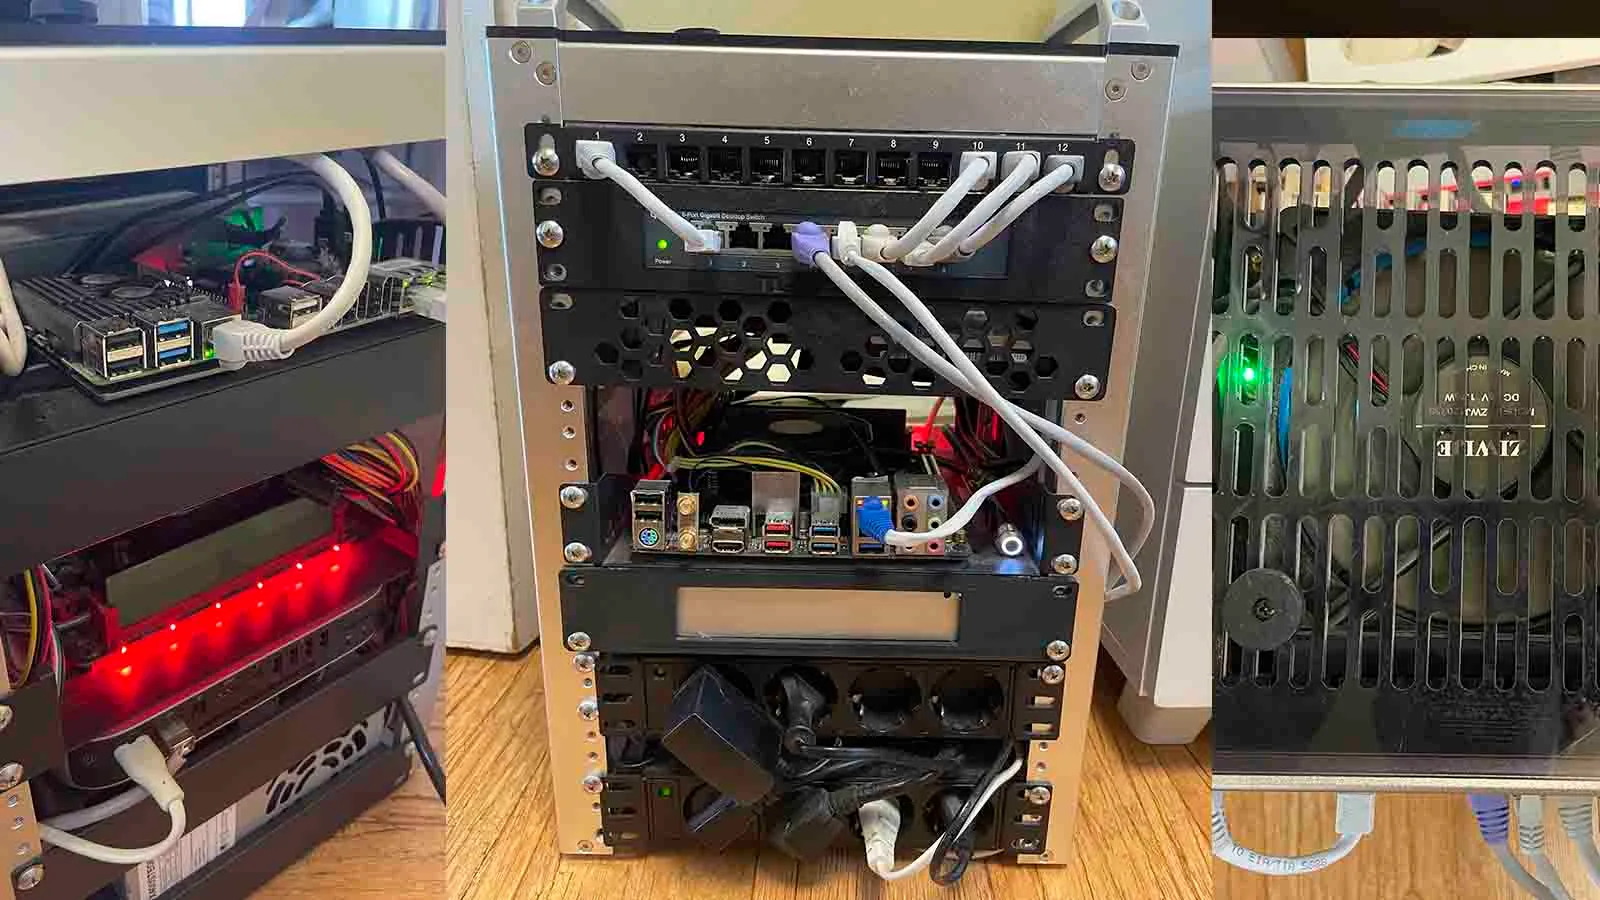
Um servidor doméstico deixa de ser um projeto divertido quando passa a hospedar aplicações que outras pessoas realmente usam. Aí, processador e armazenamento são só parte da equação: backup, consumo de energia, segurança e recuperação de falhas importam tanto quanto subir um contêiner. É esse salto — de um Raspberry Pi com um HD de 4 TB para um rack com Ryzen 9 e 14 TB de armazenamento — que torna a evolução compartilhada no Reddit interessante para quem desenvolve e opera software.
Segundo o Hardware.com.br, o projeto pertence a um integrante da comunidade r/homelab e foi montado ao longo dos anos com equipamentos novos e reaproveitados. O rack atual concentra servidores, armazenamento e rede em um espaço compacto no quarto. Mais do que uma coleção de hardware, ele mostra como uma infraestrutura pessoal pode crescer junto com as necessidades de quem a mantém.
Do Raspberry Pi ao rack de servidor doméstico
Começar com um Raspberry Pi faz sentido para aprender Linux, redes e serviços leves. Uma placa pequena consome pouco, ocupa quase nada e permite experimentar com DNS local, automação, monitoramento ou um servidor web simples. O limite aparece quando aumentam a quantidade de serviços, os acessos simultâneos e a necessidade de processamento.
Na configuração apresentada, o componente mais potente é um servidor com AMD Ryzen 9 3900X, 12 núcleos e 24 threads, 16 GB de RAM e SSD de 2 TB. Ele roda Rocky Linux e hospeda aplicações web usadas por uma pequena comunidade. O conjunto inclui front-end, back-end em NestJS, PostgreSQL, Redis e Nginx.
O 3900X oferece bastante capacidade para compilação, processos paralelos e vários serviços simultâneos. Mas os 16 GB de RAM merecem atenção: em um servidor que combina banco de dados, cache, aplicações e sistema operacional, a memória pode virar o primeiro gargalo. Núcleos disponíveis não compensam falta de RAM quando o sistema começa a usar swap.
O armazenamento total citado é de 14 TB, mas a configuração detalhada dos discos não foi informada. Isso faz diferença. Quatorze terabytes em um único volume, em um arranjo redundante ou distribuídos entre máquinas não oferecem o mesmo nível de disponibilidade, desempenho nem proteção contra falhas.
Por que montar um homelab em vez de contratar a nuvem?
Um homelab oferece controle direto sobre o ambiente. Posso testar uma versão nova de PostgreSQL, experimentar uma política de rede ou aprender a configurar um proxy reverso sem depender de uma conta em nuvem. Para quem programa, também é uma forma prática de entender o que acontece depois do deploy: logs, portas, DNS, certificados, permissões e atualizações.
Isso não significa que um servidor doméstico seja sempre mais barato. A conta de energia, o preço dos discos, a conectividade e o tempo gasto com manutenção entram no custo total. Na nuvem, pago por recursos e conveniência; em casa, pago pelo equipamento e assumo a operação. Se o sistema precisa de alta disponibilidade ou atende usuários de vários lugares, a nuvem pode ser a escolha mais sensata.
Também não comparo um homelab a uma infraestrutura profissional só pela quantidade de núcleos ou terabytes. Um serviço em casa pode depender de uma única máquina, de uma conexão residencial e de um circuito elétrico. A nuvem facilita redundância geográfica e escalabilidade, embora exija cuidado com custos, configuração e dependência do provedor.
O papel do Rocky Linux, dos contêineres e do Nginx
Rocky Linux é uma distribuição baseada no ecossistema empresarial do Red Hat Enterprise Linux. É uma opção razoável para quem quer um sistema estável e compatível com práticas comuns de administração de servidores. A escolha da distribuição importa menos do que manter atualizações, registrar mudanças e ter um procedimento de recuperação que já foi testado.
Contêineres ajudam a separar aplicações e dependências. Um serviço em NestJS pode ter seu próprio ambiente, enquanto PostgreSQL e Redis ficam em componentes distintos. Essa separação facilita atualizações e reduz conflitos, mas não torna a operação automaticamente segura. Contêineres ainda compartilham o kernel do host, precisam de limites de recursos e não substituem backups.
O Nginx pode atuar como proxy reverso: recebe conexões HTTP ou HTTPS e encaminha cada domínio para o serviço correto. Por exemplo, um domínio pode apontar para o front-end, enquanto uma rota de API segue para o back-end. Esse desenho organiza o tráfego, mas deve vir acompanhado de TLS, regras de firewall e uma estratégia para renovar certificados.
Na Prática: como estruturar um homelab para aplicações web
Eu começaria tratando o homelab como um pequeno ambiente de produção, mesmo que ele esteja em casa. Não é necessário comprar um rack logo no primeiro dia. O importante é definir responsabilidades, registrar as configurações e criar uma rotina de backup antes de colocar dados importantes no servidor.
- Liste os serviços e os requisitos. Separe o que precisa ficar acessível pela internet do que deve permanecer apenas na rede local. Anote os requisitos de CPU, memória, armazenamento e disponibilidade.
- Separe aplicação e dados. Mantenha os dados persistentes do PostgreSQL fora do ciclo de vida do contêiner. Atualizar ou recriar uma imagem não pode apagar o banco.
- Meça o consumo antes de comprar hardware. Acompanhe memória, CPU, espaço em disco e temperatura durante o uso normal e durante tarefas pesadas, como builds e backups.
- Configure acesso remoto com cautela. Prefira VPN para administração. Não exponha SSH, painel do banco ou interface do Docker diretamente à internet.
- Automatize backups e teste a restauração. Um arquivo de backup que nunca foi restaurado é apenas uma hipótese de recuperação.
- Documente a máquina. Registre portas, domínios, volumes, usuários de serviço e passos de recuperação em um local que continue acessível se o servidor falhar.
Para ilustrar uma rotina simples, este script faz um dump de um PostgreSQL executado em um contêiner chamado postgres, comprime o arquivo e remove cópias locais com mais de 14 dias. O usuário e o nome do banco são configuráveis por variáveis de ambiente:
#!/usr/bin/env bash
set -euo pipefail

CONTAINER="${PG_CONTAINER:-postgres}"
DB_NAME="${PG_DATABASE:-app}"
DB_USER="${PG_USER:-app}"
BACKUP_DIR="${BACKUP_DIR:-/var/backups/postgres}"

mkdir -p "$BACKUP_DIR"
TIMESTAMP="$(date -u +%Y-%m-%dT%H-%M-%SZ)"
OUTPUT="$BACKUP_DIR/${DB_NAME}-${TIMESTAMP}.sql.gz"

docker exec "$CONTAINER" \
  pg_dump -U "$DB_USER" -d "$DB_NAME" --no-owner \
  | gzip -9 > "$OUTPUT"

find "$BACKUP_DIR" -type f -name '*.sql.gz' -mtime +14 -delete
echo "Backup criado: $OUTPUT"
Esse exemplo cobre apenas a criação e a retenção local do dump. Ele não protege contra falha do disco, roubo do equipamento ou exclusão acidental do diretório inteiro. Para isso, copie os arquivos para outro dispositivo ou serviço remoto e faça testes periódicos de restauração em uma instância separada.
Erros comuns ao montar um servidor doméstico
- Confundir capacidade com redundância. Ter 14 TB disponíveis não informa se os dados sobrevivem à falha de um disco. RAID pode ajudar na disponibilidade, mas não substitui backup: ele também replica exclusões e corrupção.
- Comprar CPU antes de medir a carga. Para muitos serviços web pequenos, memória e armazenamento podem limitar antes do processador. Um Ryzen 9 é potente, mas também pode ser excessivo para projetos que caberiam em uma máquina menor.
- Ignorar o custo de energia e a temperatura. Um servidor ligado continuamente aquece o ambiente e consome energia mesmo quando está ocioso. Em um quarto, ruído e ventilação também afetam o uso diário.
- Expor serviços internos sem necessidade. PostgreSQL, Redis e a API de administração não devem ficar abertos à internet sem uma justificativa e controles adequados. Use firewall e limite o acesso à rede privada.
- Atualizar tudo sem plano de retorno. Uma atualização de sistema ou banco pode quebrar compatibilidade. Antes de mudanças importantes, faça backup, registre versões e saiba como voltar à configuração anterior.
- Tratar nobreak como backup. Um nobreak pode dar tempo para desligar o sistema com segurança durante uma interrupção curta. Ele não protege contra falha de disco, ransomware ou erro humano.
- Montar um rack sem pensar na manutenção. Um equipamento compacto organiza os componentes, mas é preciso considerar fluxo de ar, cabos, acesso às portas e espaço para trocar discos. Organização bonita não deve dificultar reparos.
O que essa evolução ensina a quem desenvolve
O valor do projeto não está apenas no Ryzen 9 ou no rack de 8U. Está em transformar serviços isolados em uma plataforma que pode ser observada, mantida e recuperada. Para um desenvolvedor, operar o próprio ambiente ajuda a entender por que uma aplicação funciona na máquina local e falha no servidor: permissões, DNS, certificados, limites de memória e dependências ficam mais visíveis.
Também é um lembrete para dimensionar com dados. Antes de migrar para uma máquina maior, eu verificaria métricas de uso e identificaria o gargalo real. Se o PostgreSQL está limitado por memória, adicionar núcleos não resolve. Se o problema é latência de disco, trocar apenas o processador não muda o resultado. Métricas simples costumam evitar compras caras feitas por intuição.
Para projetos pessoais e testes, um Raspberry Pi continua sendo um ótimo começo. Para aplicações comunitárias com bancos de dados e várias camadas, uma máquina x86 pode oferecer mais margem de processamento e compatibilidade. Já serviços que exigem disponibilidade contínua, baixa latência global ou recuperação rápida podem justificar uma arquitetura híbrida ou totalmente em nuvem.
FAQ sobre servidores domésticos e homelab
Um Raspberry Pi é suficiente para hospedar aplicações web?
Para projetos pequenos, serviços internos e aprendizado, muitas vezes sim. A capacidade depende do modelo, da memória, do armazenamento e do número de acessos. Bancos de dados maiores, builds simultâneos ou múltiplos serviços podem exigir uma máquina mais potente.
16 GB de RAM bastam para um servidor com PostgreSQL e Redis?
Pode bastar para cargas pequenas, mas não existe um valor universal. Sistema operacional, aplicações, conexões e tamanho dos dados influenciam o consumo. Eu monitoraria memória e swap durante picos antes de decidir por um upgrade.
RAID substitui backup em um homelab?
Não. RAID pode manter o serviço disponível após a falha de certos discos, dependendo da configuração, mas não recupera arquivos apagados, dados corrompidos ou uma máquina perdida. Backup deve ter uma cópia independente e restaurações testadas.
É seguro expor um servidor doméstico à internet?
Pode ser feito, mas aumenta a superfície de ataque e exige atualizações, firewall, TLS e controle de acesso. Para administração, uma VPN costuma ser mais segura do que publicar SSH ou painéis internos. Bancos de dados e Redis devem permanecer restritos à rede privada.
Vale a pena comprar um rack para começar?
Não necessariamente. Primeiro defina os serviços e valide o projeto com o equipamento disponível. Um rack compacto ajuda na organização quando há vários componentes, mas não melhora sozinho desempenho, segurança ou disponibilidade.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.