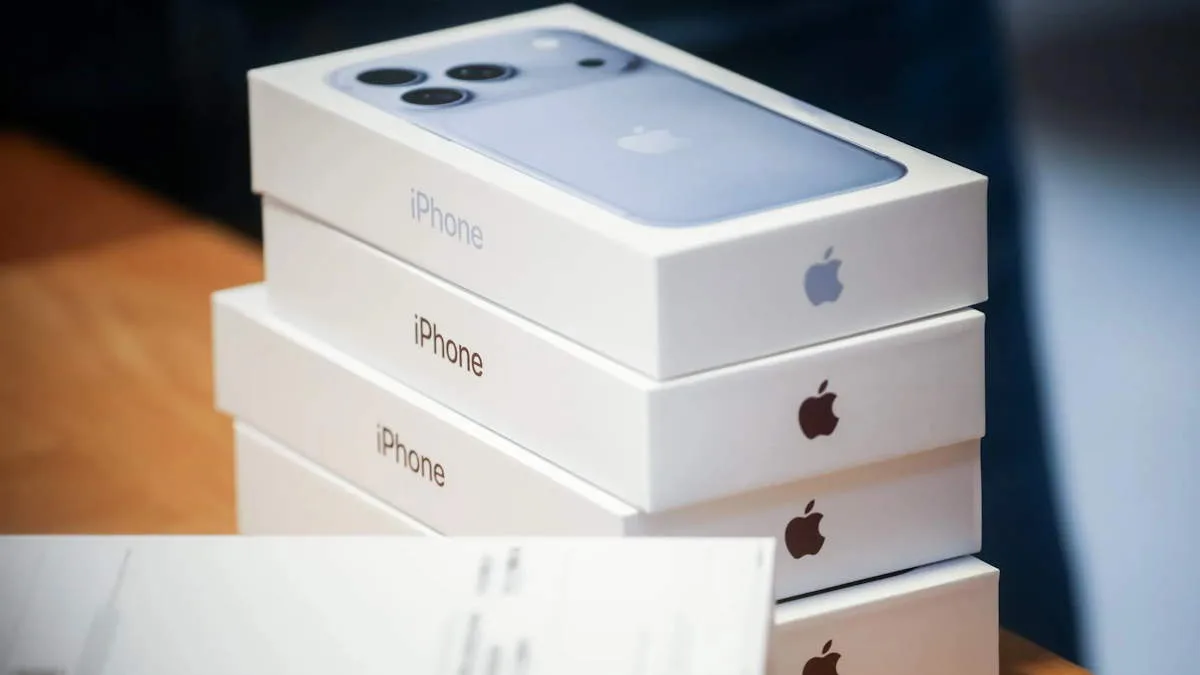
Uma devolução de iPhone parece simples até alguém devolver uma caixa lacrada que não contém o aparelho original. Segundo o Sapo.pt, a Apple começou a instalar nas lojas um sistema que verifica componentes do telefone sem romper a embalagem. A ideia resolve um conflito operacional real: proteger a loja contra fraude sem transformar a devolução legítima num produto aberto, mais difícil de revender como novo.
Na minha leitura técnica, o ponto interessante não é apenas “ver dentro da caixa”. É validar a identidade e a resposta eletrónica de um dispositivo sem acesso físico direto, e usar o resultado para apoiar uma decisão no balcão. Isso exige mais do que um leitor de códigos: envolve comunicação sem fios, verificações de integridade e tratamento cuidadoso de falsos positivos.
Como a Apple pode verificar um iPhone sem abrir a caixa
O relato do Sapo.pt diz que a Apple adaptou a plataforma Presto, já associada a atualizações sem fios de iPhones ainda embalados. A nova aplicação faria diagnósticos através da caixa e verificaria informações como números de série, estado da bateria e presença de componentes originais.
Há um limite importante: os detalhes técnicos do equipamento e do protocolo não foram divulgados no conteúdo de referência. Portanto, não dá para afirmar exatamente que frequência, antena, formato de desafio ou método criptográfico a máquina usa. O cenário plausível é uma comunicação de curto alcance com o telefone, que precisa de energia e de uma forma de responder sem que o funcionário rompa o selo.
Essa resposta pode ajudar a confirmar que há um dispositivo compatível dentro da embalagem. Mas “respondeu ao leitor” não significa, por si só, “está tudo correto”. Um sistema antifraude robusto precisa comparar a resposta com dados de compra e de inventário, verificar a consistência dos identificadores e avaliar se os componentes comunicam como esperado.
Por que uma leitura eletrónica é melhor do que uma inspeção visual
Uma caixa pode ser selada novamente com materiais comprados no mercado. A inspeção visual verifica sobretudo a aparência externa; não prova que o conteúdo corresponde ao produto vendido. A comunicação com o aparelho acrescenta uma camada de evidência que a fita adesiva, sozinha, não oferece.
Também há uma vantagem operacional. Se a verificação não encontrar anomalias, a loja pode preservar o selo e reduzir a necessidade de encaminhar o aparelho para teste, reembalagem ou venda como recondicionado. Isso pode poupar tempo e evitar desvalorizar um produto que foi devolvido intacto.
Mas a tecnologia não elimina a necessidade de processo. Interferência, embalagem danificada, bateria sem carga ou falha temporária de comunicação podem impedir uma leitura. Uma máquina que trate qualquer ausência de resposta como prova de fraude criaria disputas com clientes honestos.
O desafio técnico: provar identidade e integridade
Para quem desenvolve sistemas, este caso lembra uma regra básica de segurança: não confundir uma alegação com uma prova. Um código de barras impresso identifica o que a caixa diz conter. Uma resposta eletrónica pode indicar que existe um dispositivo. A confiança aumenta quando os dois sinais, os registos da venda e as verificações de hardware concordam.
Um fluxo bem desenhado pode comparar o número de série recebido com o número associado à transação original, confirmar que o aparelho está ativo e procurar inconsistências nos módulos internos. A força do processo depende de como essas verificações são autenticadas. Se um identificador puder ser copiado ou uma resposta repetida, o sistema fica vulnerável a falsificação ou ataque de replay.
Em sistemas distribuídos, eu também evitaria fazer a decisão depender de uma única chamada a um serviço remoto. A loja precisa de uma resposta rápida, mas a aplicação deve lidar com latência, indisponibilidade de rede e repetição de pedidos. Um resultado “não foi possível verificar” não é equivalente a “fraude confirmada”.
RF, autenticação e limites da leitura sem fios
A referência descreve comunicação por radiofrequência, mas não especifica o protocolo. Em termos gerais, a rádio permite trocar dados sem abrir a embalagem; não garante automaticamente confidencialidade, autenticidade ou resistência a interferências. Essas propriedades dependem do desenho do protocolo e das credenciais usadas para validar a resposta.
Um desenho seguro pode usar um desafio novo a cada tentativa, em vez de aceitar uma resposta fixa. O aparelho responde ao desafio com uma prova verificável. Assim, uma resposta capturada anteriormente não deveria bastar para passar numa nova inspeção. A implementação real da Apple não foi detalhada publicamente na fonte, por isso esse exemplo descreve uma prática de segurança, não uma afirmação sobre o sistema da empresa.
Também é necessário pensar no que acontece com os dados recolhidos. Números de série e resultados de diagnóstico podem ser úteis para a devolução, mas devem ser acessíveis apenas a quem precisa deles e retidos pelo tempo necessário. Antifraude não é justificativa para guardar indefinidamente qualquer telemetria disponível.
Na Prática: um fluxo de validação para devoluções
Se eu estivesse desenhando um sistema de devolução com leitura eletrónica, separaria a coleta de sinais da decisão final. A máquina recolhe o resultado; um serviço compara esse resultado com a compra e devolve uma decisão explicável. O balcão também precisa de uma saída para revisão humana quando a leitura falha.
- Localizar a transação: associar a devolução ao pedido original e confirmar o prazo e as condições aplicáveis.
- Ler o conteúdo: obter o identificador eletrónico e os estados de diagnóstico disponíveis, sem tratar a ausência de resposta como fraude conclusiva.
- Comparar os dados: confrontar o número de série com o registo da venda e verificar se o resultado é consistente com o modelo esperado.
- Registrar evidências: guardar apenas os dados necessários, com horário, identificador da estação e código do resultado.
- Decidir ou encaminhar: aceitar a devolução, recusar com motivo verificável ou pedir inspeção adicional quando houver incerteza.
O exemplo abaixo não representa o software da Apple. É um modelo simplificado de como eu separaria inconsistências objetivas de falhas de leitura. Em produção, a validação de assinatura e a consulta ao sistema de pedidos teriam de usar serviços autenticados; não se deve confiar em dados enviados diretamente pelo cliente.
from dataclasses import dataclass
from enum import Enum


class Decision(str, Enum):
    ACCEPT = "accept"
    REVIEW = "manual_review"
    REJECT = "reject"


@dataclass
class ReturnCheck:
    order_serial: str
    scanned_serial: str | None
    diagnostics_ok: bool | None
    scan_completed: bool


def decide_return(check: ReturnCheck) -> Decision:
    # Falha de leitura não prova fraude: encaminhe para revisão.
    if not check.scan_completed or check.scanned_serial is None:
        return Decision.REVIEW

    # Divergência de identidade é uma inconsistência objetiva.
    if check.scanned_serial != check.order_serial:
        return Decision.REJECT

    # Diagnóstico ausente também exige uma verificação alternativa.
    if check.diagnostics_ok is None:
        return Decision.REVIEW

    if not check.diagnostics_ok:
        return Decision.REVIEW

    return Decision.ACCEPT


if __name__ == "__main__":
    result = decide_return(
        ReturnCheck(
            order_serial="SN-123",
            scanned_serial="SN-123",
            diagnostics_ok=True,
            scan_completed=True,
        )
    )
    print(result.value)  # accept
Na aplicação real, eu acrescentaria autenticação entre a estação e o serviço, proteção contra repetição de requisições, trilha de auditoria e chaves de idempotência. A idempotência importa porque um funcionário pode repetir a leitura após uma falha de rede; sem ela, o sistema pode criar duas devoluções ou dois reembolsos para a mesma transação.
Erros comuns ao criar sistemas antifraude
- Tratar “sem resposta” como fraude: uma bateria descarregada, uma falha de rádio ou um problema na estação podem produzir o mesmo sintoma. Diferencie falha técnica de inconsistência confirmada.
- Confiar apenas no número de série: identificadores são úteis para comparação, mas não substituem autenticação nem verificações de consistência. O sistema deve considerar a origem e a integridade dos dados.
- Acoplar a decisão à interface da loja: a tela não deve ser a fonte de verdade. Centralize as regras num serviço auditável, com respostas claras e códigos de motivo.
- Ignorar a operação offline: se a rede cair, defina um procedimento seguro. Não aceite automaticamente nem bloqueie todas as devoluções; use uma fila de revisão e sincronização controlada.
- Guardar dados além do necessário: recolha o mínimo para verificar a devolução e documentar a decisão. Retenção excessiva aumenta o risco de exposição e os custos de conformidade.
Na minha experiência, o erro mais caro em automação antifraude é otimizar apenas para reduzir perdas. Um sistema também precisa reduzir falsos positivos e explicar decisões. Se bloquear clientes legítimos sem uma alternativa rápida, o custo aparece em suporte, tempo de loja e confiança na marca.
O que muda para quem desenvolve software
Este caso tem paralelos diretos com inventário, logística e gestão de dispositivos. Em todos eles, há uma diferença entre o estado declarado e o estado observado. Uma etiqueta diz o que deveria estar numa caixa; uma leitura, um sensor ou uma assinatura fornece evidência adicional. Sistemas confiáveis combinam sinais e registram como chegaram à decisão.
Para quem trabalha com APIs, a lição é desenhar estados explícitos: validado, inconsistente, inconclusivo e indisponível. Evite reduzir tudo a um booleano como is_valid. Um resultado inconclusivo pede uma ação diferente de uma divergência confirmada, tanto na interface quanto na lógica de negócio.
Para equipes de segurança, vale testar o fluxo contra repetição de mensagens, troca de identificadores e falhas de conectividade. Para equipes de produto, vale medir o tempo de verificação e a taxa de encaminhamento manual. Não adianta um mecanismo tecnicamente sofisticado se ele cria filas ou exige que o funcionário interprete mensagens ambíguas.
Perguntas frequentes sobre a verificação de iPhones devolvidos
A máquina consegue identificar se o iPhone dentro da caixa é original?
Segundo o Sapo.pt, o sistema verifica o aparelho e componentes internos por comunicação sem fios. Isso pode ajudar a detectar ausência de resposta ou inconsistências, mas a fonte não publica os detalhes do protocolo nem permite afirmar que a verificação seja infalível.
A Apple abre a caixa quando a leitura falha?
O conteúdo de referência não detalha o procedimento para uma leitura inconclusiva. Do ponto de vista operacional, uma falha de comunicação deveria levar a uma verificação alternativa ou revisão, e não ser tratada automaticamente como fraude.
Isso é o mesmo que ler um código de barras ou NFC?
Não necessariamente. Um código de barras é uma identificação visual; NFC é uma tecnologia específica de comunicação de curto alcance. A fonte fala em comunicação por radiofrequência, mas não identifica o protocolo utilizado pela Apple. Não é correto assumir que se trata de NFC.
O sistema impede todas as fraudes em devoluções?
Não. Uma verificação adicional pode dificultar esquemas baseados em caixas vazias ou aparelhos trocados, mas nenhum controle isolado elimina toda fraude. A eficácia depende da autenticação, da integração com os dados da venda e do tratamento de exceções.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.