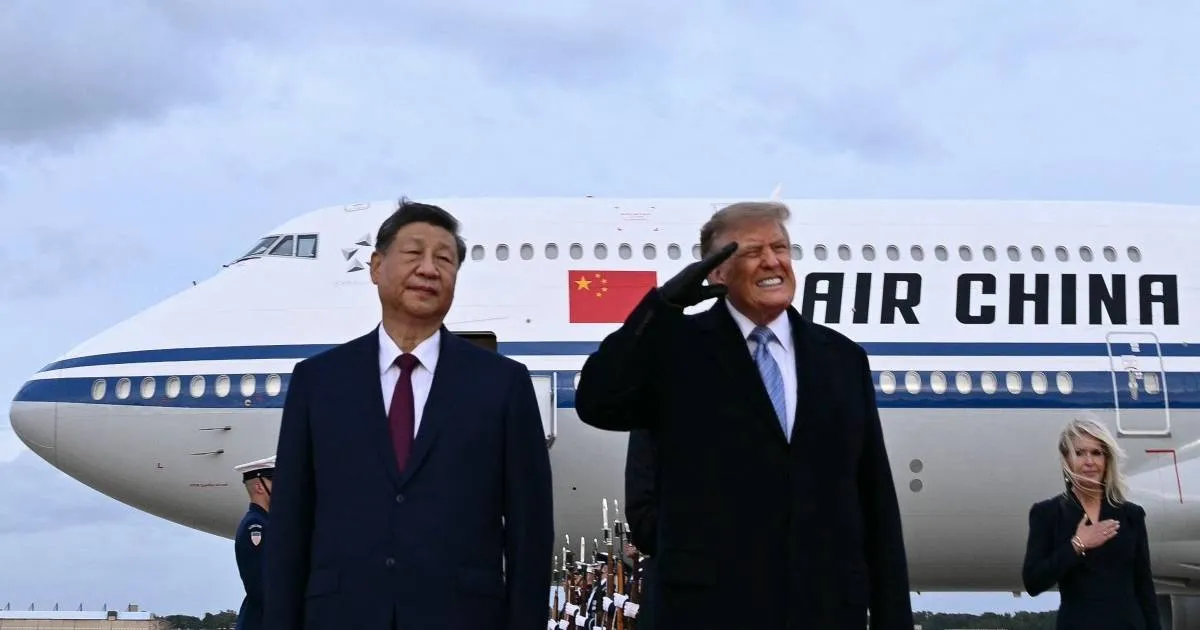
A criação de um canal de comunicação entre Estados Unidos e China para incidentes relacionados à inteligência artificial pode reduzir o tempo entre a descoberta de um problema e a conversa diplomática. Mas, para quem desenvolve sistemas, o ponto decisivo não é o nome do canal nem a troca do termo “IA” por “superinteligência”: é saber o que será considerado um incidente, quais evidências poderão ser compartilhadas e como proteger dados sensíveis.
Segundo o Abril.com.br, os dois países anunciaram um Diálogo Estados Unidos–China sobre Superinteligência para discutir riscos e benefícios da tecnologia e concordaram em estabelecer um canal bilateral para incidentes. O relato informa que a próxima reunião está prevista para novembro, mas não detalha procedimentos, critérios de classificação ou responsáveis por operar esse canal. Essa ausência importa: uma linha direta só é útil se houver um protocolo claro por trás dela.
O que o canal de comunicação sobre IA pode — e não pode — resolver
Um canal diplomático pode facilitar a comunicação quando um sistema de IA contribui para um incidente com impacto entre países. Por exemplo, um modelo usado em infraestrutura crítica pode produzir uma recomendação perigosa, ou uma falha de segurança pode permitir que terceiros usem uma ferramenta em operações de grande escala. A comunicação rápida ajuda a evitar interpretações precipitadas e permite compartilhar informações relevantes.
Isso não equivale, por si só, a um acordo técnico de segurança. A notícia não apresenta um padrão comum de reporte, uma lista pública de categorias de incidentes nem um processo independente de auditoria. Sem esses elementos, ainda não sabemos como os países distinguiriam um defeito de software, uma vulnerabilidade explorada, um uso malicioso ou um comportamento inesperado do modelo.
Na prática, governos e empresas também podem usar definições diferentes para a mesma ocorrência. Um provedor pode chamar de “abuso” a geração de conteúdo proibido; um órgão regulador pode classificar o mesmo evento como falha de controle; uma equipe de segurança pode tratá-lo como comprometimento de credenciais. Se cada organização falar uma linguagem diferente, a comunicação perde precisão justamente quando a situação exige rapidez.
IA ou superinteligência: o rótulo não substitui uma definição técnica
Segundo o Abril.com.br, Washington informou que os líderes concordaram em usar o termo “SI”, de superinteligência, em vez de “IA”. Essa escolha pode ter significado político ou diplomático, mas não cria automaticamente uma categoria técnica mensurável. Para equipes de engenharia, “superinteligência” não diz qual modelo está envolvido, quais capacidades foram observadas ou que tipo de dano ocorreu.
Ao registrar um incidente, eu prefiro descrever o comportamento verificável. Em vez de escrever “a IA ficou perigosa”, uma equipe pode informar que uma versão específica do modelo executou uma ação não autorizada, em determinado ambiente, depois de receber uma sequência identificável de entradas. Isso permite reproduzir o problema, avaliar o impacto e testar uma correção.
Uma descrição útil separa fatos de hipóteses. “O agente enviou 300 solicitações externas em cinco minutos” é uma observação. “O modelo tentou escapar do controle” é uma interpretação que exige evidências adicionais. Misturar as duas coisas prejudica a triagem e pode levar a conclusões erradas.
O que um bom reporte de incidente de IA deve incluir
Embora o canal anunciado seja bilateral e diplomático, as mesmas práticas de engenharia ajudam empresas a produzir relatos mais confiáveis. Um registro interno de incidente deve permitir que outra equipe entenda o que ocorreu sem receber segredos desnecessários. Eu incluiria, no mínimo:
- Identificação do sistema: provedor, modelo ou versão, aplicação envolvida e ambiente em que ocorreu o evento.
- Linha do tempo: quando o comportamento começou, quando foi detectado e quais medidas foram tomadas.
- Impacto observado: serviços afetados, usuários atingidos e possíveis consequências, distinguindo danos confirmados de riscos potenciais.
- Evidências reproduzíveis: logs relevantes, identificadores de requisição e passos para reproduzir o comportamento, com segredos removidos.
- Controles ativos: limites de taxa, revisão humana, filtros, permissões de ferramentas e mecanismos de interrupção.
- Mitigação e incertezas: o que foi feito, o que ainda não foi confirmado e quem está acompanhando o caso.
Há uma razão para registrar também as incertezas: em sistemas com modelos probabilísticos, uma única saída não prova que o comportamento será repetido em todas as condições. A equipe deve preservar as evidências e testar hipóteses controladamente, sem transformar uma observação isolada em uma conclusão universal.
Canal diplomático, padrão público ou coordenação entre empresas?
Existem alternativas complementares a uma linha direta entre governos. Uma empresa pode manter um processo próprio de resposta a incidentes; diferentes organizações podem adotar formatos comuns para reportar vulnerabilidades; e órgãos públicos podem publicar orientações de gestão de risco. Nenhuma dessas opções substitui as outras.
Um canal diplomático tende a ser útil para comunicação entre governos, especialmente quando há implicações transfronteiriças. Já um padrão técnico público pode ajudar equipes de vários países a classificar e comparar eventos de forma consistente. Processos internos, por sua vez, são necessários para detectar o problema, preservar logs e conter danos antes de qualquer conversa externa.
Frameworks de gestão de risco, como o NIST AI Risk Management Framework, ajudam organizações a estruturar atividades de mapeamento, avaliação e mitigação. Eles não são uma linha direta internacional e não resolvem, por si só, disputas sobre compartilhamento de informações. Ainda assim, uma empresa que já documenta riscos e controles tende a estar mais preparada para responder a solicitações de parceiros ou autoridades.
Para desenvolvedores, a consequência prática é simples: não espere que exista um protocolo geopolítico para começar a organizar a telemetria. Um processo interno consistente reduz o tempo de diagnóstico e melhora a qualidade de qualquer reporte, seja para uma equipe de segurança, um fornecedor ou uma autoridade competente.
Na Prática: registre incidentes de forma estruturada
O exemplo abaixo mostra um endpoint interno em Python com FastAPI e Pydantic. Ele valida campos básicos e recusa descrições que parecem conter chaves de API ou tokens. É um ponto de partida didático: não representa uma API oficial, nem um formato adotado pelos governos citados na notícia.
Em produção, eu não trataria uma expressão regular como proteção suficiente contra vazamento de segredos. Também adicionaria autenticação, controle de acesso, retenção definida, criptografia, trilha de auditoria e revisão de privacidade. A validação serve para reduzir erros óbvios na entrada, não para substituir um programa de segurança.
from datetime import datetime, timezone
import re
from typing import Literal

from fastapi import FastAPI, HTTPException
from pydantic import BaseModel, Field

app = FastAPI(title="Registro interno de incidentes de IA")

SECRET_PATTERN = re.compile(
    r"(?i)(api[_-]?key|access[_-]?token|secret)\s*[:=]\s*\S+"
)

class Incident(BaseModel):
    system: str = Field(min_length=2, max_length=120)
    model_version: str = Field(min_length=1, max_length=80)
    severity: Literal["low", "medium", "high", "critical"]
    observed_at: datetime
    summary: str = Field(min_length=10, max_length=2000)
    impact: str = Field(min_length=5, max_length=2000)

@app.post("/incidents", status_code=202)
def report_incident(incident: Incident):
    text = f"{incident.summary}\n{incident.impact}"

    if SECRET_PATTERN.search(text):
        raise HTTPException(
            status_code=400,
            detail="Remova possíveis credenciais antes de enviar."
        )

    if incident.observed_at.tzinfo is None:
        raise HTTPException(
            status_code=400,
            detail="observed_at precisa incluir fuso horário."
        )

    record = incident.model_dump(mode="json")
    record["received_at"] = datetime.now(timezone.utc).isoformat()

    # Em produção, persistir em armazenamento protegido,
    # aplicar controle de acesso e registrar auditoria.
    return {"status": "accepted", "incident": record}
O detalhe do fuso horário evita uma confusão comum em incidentes distribuídos: comparar horários locais sem saber a zona pode inverter a sequência dos eventos. E separar “sistema”, “versão”, “impacto” e “resumo” facilita filtrar registros sem depender de texto livre.
Erros comuns ao lidar com incidentes de IA
- Reportar só a saída do modelo: uma resposta isolada não explica o contexto. Preserve a versão, a entrada relevante, as ferramentas disponíveis e as condições de execução, sempre respeitando a privacidade.
- Enviar logs completos sem revisão: logs podem conter dados pessoais, conteúdo confidencial e credenciais. Redija e minimize antes de compartilhar.
- Confundir correlação com causa: um evento que ocorreu depois de uma chamada ao modelo não foi necessariamente causado por ela. Verifique dependências, integrações e ações externas.
- Tratar o filtro como solução definitiva: bloquear uma frase ou padrão pode conter um caso específico, mas não prova que a falha foi eliminada. Teste a mitigação contra variações e regressões.
- Não registrar decisões humanas: se uma pessoa aprovou ou alterou a saída, essa etapa faz parte da linha do tempo e pode explicar o resultado final.
Também evitaria prometer que um sistema é “seguro” com base em um único benchmark. Avaliações são úteis para comparar comportamentos sob condições definidas, mas não cobrem todas as entradas, ferramentas e formas de uso possíveis. Em aplicações de risco elevado, combine testes automatizados, revisão humana, limites de permissão e monitoramento operacional.
O que isso muda para quem desenvolve software com IA
O anúncio torna mais visível uma questão que já afeta equipes técnicas: incidentes de IA podem ultrapassar os limites de uma aplicação. Um serviço construído por uma empresa pode depender de um modelo externo, operar em vários países e acionar APIs de terceiros. A resposta precisa acompanhar essa cadeia de dependências, em vez de atribuir tudo ao modelo.
Ao integrar modelos em produtos, eu documentaria qual provedor e versão estão em uso, quais ferramentas o modelo pode acionar e quais ações exigem confirmação humana. Também manteria uma forma de desativar uma integração ou reduzir permissões sem derrubar o serviço inteiro. Esses controles ajudam tanto em falhas comuns quanto em situações mais amplas de segurança.
O canal anunciado por Washington e Pequim pode ser um passo útil, mas seu valor dependerá da execução: definições compartilhadas, proteção de informações sensíveis e procedimentos para agir diante de evidências incompletas. Até que esses detalhes sejam conhecidos, a decisão sensata para times de engenharia é fortalecer a própria capacidade de detectar, descrever e conter incidentes.
Perguntas frequentes sobre o canal de comunicação de IA
O que Estados Unidos e China anunciaram sobre inteligência artificial?
Segundo o Abril.com.br, os países concordaram em criar um diálogo sobre superinteligência para trocar opiniões sobre riscos e benefícios e estabelecer um canal bilateral de comunicação para incidentes relacionados à tecnologia.
O canal já tem um protocolo técnico público?
O relato citado não apresenta um protocolo público com critérios de classificação, formato de reporte ou responsáveis operacionais. Portanto, não é possível concluir, com base nessa informação, como o canal funcionará na prática.
“Superinteligência” é uma categoria técnica padronizada?
O uso do termo no anúncio não fornece, por si só, uma definição técnica mensurável. Para analisar um incidente, equipes precisam registrar capacidades observadas, versão do sistema, contexto e impacto, em vez de depender apenas do rótulo.
O que uma equipe de desenvolvimento deve fazer agora?
Manter logs úteis e protegidos, identificar versões de modelos, documentar ferramentas e permissões, definir um fluxo de resposta a incidentes e testar formas de interromper ações automatizadas. O reporte deve excluir credenciais e dados que não sejam necessários.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.