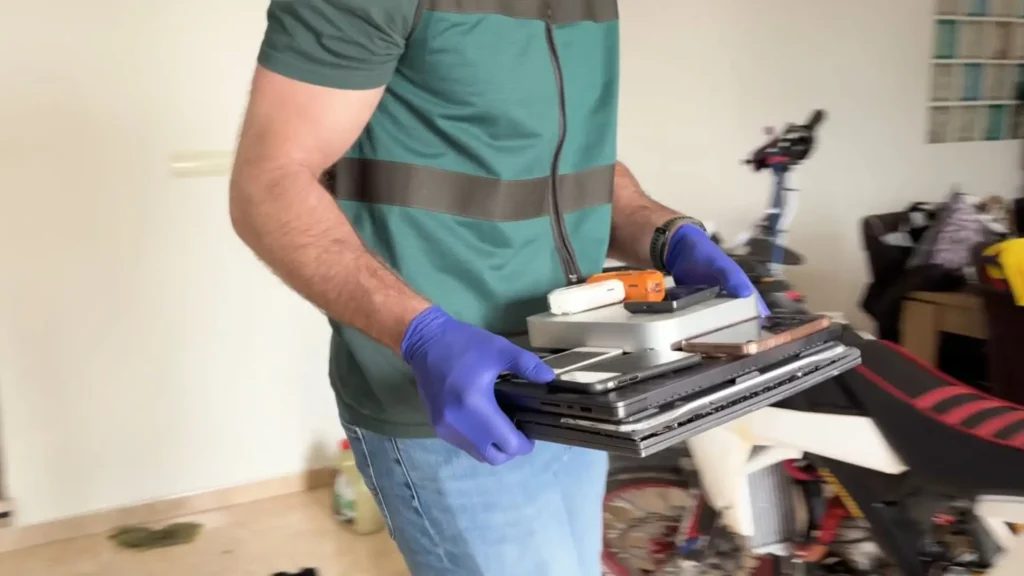
O dado mais importante sobre o caso KillSec não é a idade do principal suspeito: é a escala atribuída ao grupo e o quanto uma operação de ransomware depende de uma cadeia técnica e operacional, não de um único “hacker”. Segundo o Sapo.pt, a investigação liga o grupo a cerca de mil ataques e levou ao desmantelamento da sua infraestrutura numa ação internacional chamada Operation KillSwitch.
As autoridades identificaram um jovem romeno de 16 anos como principal administrador e operador suspeito. A polícia espanhola confirmou a detenção do menor em Alicante. Isso é uma suspeita no contexto de uma investigação — não uma condenação — e a distinção importa, especialmente quando se trata de um menor. Para quem desenvolve software, o caso também é um lembrete prático: sistemas vulneráveis, credenciais expostas e cópias de segurança mal planejadas continuam a ser alvos mais acessíveis do que qualquer tecnologia futurista.
O que se sabe sobre a operação contra o ransomware KillSec
De acordo com a notícia do Sapo.pt, a Operation KillSwitch foi conduzida pelas autoridades alemãs, com participação de forças policiais e judiciais de outros países europeus e apoio da Europol e da Eurojust. A operação resultou em três detenções e oito buscas em Espanha, Grécia, Roménia e Reino Unido.
As buscas levaram à apreensão de equipamentos informáticos, telemóveis, carteiras de criptomoedas e outros elementos relevantes para a investigação. A Europol identificou um jovem de 16 anos como principal administrador e operador suspeito do grupo. A atribuição de funções dentro de uma operação criminosa, porém, exige investigação forense e prova: administrar uma infraestrutura não significa necessariamente executar cada ataque.
Também vale separar dois números que podem ser confundidos. A referência a cerca de mil ataques descreve a escala atribuída ao KillSec pela investigação; não significa que mil organizações tenham sido identificadas publicamente, nem que todos os incidentes tenham o mesmo impacto ou método. Em cibercrime, uma contagem pode reunir vítimas, tentativas, sistemas comprometidos ou eventos reportados, conforme a fonte e os critérios usados.
Como funciona uma operação de ransomware
Ransomware é software malicioso que bloqueia o acesso a dados, geralmente por criptografia, e exige pagamento para tentar restaurá-los. Em muitos casos, os criminosos também copiam informações antes de cifrá-las. Essa prática, chamada extorsão dupla, cria pressão adicional: mesmo que a vítima recupere os ficheiros, pode continuar ameaçada com a divulgação dos dados roubados.
O ataque raramente começa com uma única falha espetacular. Pode envolver credenciais obtidas por phishing, senhas reutilizadas, serviços remotos expostos à internet, software sem correções ou uma máquina já comprometida. Depois, o invasor tenta ampliar o acesso, alcançar outros sistemas, localizar dados valiosos e enfraquecer as opções de recuperação antes de executar a criptografia.
É por isso que reduzir a defesa a “instalar um antivírus” não funciona. Um agente de endpoint ajuda a detetar comportamentos maliciosos, mas não substitui autenticação forte, gestão de atualizações, segmentação de rede e backups isolados. Da mesma forma, um backup não impede a intrusão; ele reduz o dano e o tempo necessário para retomar a operação.
Por que a derrubada da infraestrutura é relevante
Desmantelar servidores e outros recursos usados por um grupo pode interromper comunicações, ferramentas ou serviços que sustentam os ataques. A operação também pode permitir a apreensão de evidências e a identificação de suspeitos. Mas uma ação policial não garante que todos os sistemas das vítimas estejam limpos, nem que cópias dos dados roubados tenham desaparecido.
Grupos criminosos podem reaparecer com outro nome, migrar para novos serviços ou reutilizar partes da infraestrutura. Por isso, organizações afetadas precisam tratar o incidente como um problema de resposta a incidentes: preservar registros, identificar o ponto inicial de acesso, revogar credenciais comprometidas e verificar se ainda existe persistência nos sistemas.
O que desenvolvedores podem aprender com o caso KillSec
Na minha leitura, a lição mais útil para quem constrói aplicações é que segurança não pode ficar concentrada numa etapa final de revisão. Uma aplicação pode ter código bem escrito e ainda ser comprometida por uma chave secreta incluída no repositório, uma dependência desatualizada ou um painel administrativo acessível sem autenticação multifator.
Em projetos web, eu começaria por proteger o ciclo de vida das credenciais. Segredos de produção não devem estar no Git, em imagens de contêiner ou em ficheiros enviados ao frontend. Use um gestor de segredos, limite permissões por serviço e faça rotação quando houver suspeita de exposição. Uma chave com acesso amplo e longa duração transforma uma falha pequena num incidente maior.
Também é importante atualizar dependências com método. Atualizar tudo diretamente em produção pode quebrar o serviço; nunca atualizar deixa vulnerabilidades conhecidas abertas. O caminho equilibrado é manter um inventário, acompanhar avisos de segurança, testar atualizações em ambiente de staging e definir prazos de correção conforme o risco e a exposição do sistema.
Backups: cópia não é sinónimo de recuperação
Uma cópia de segurança só é útil se puder ser restaurada. Se o backup estiver sempre ligado com as mesmas permissões da aplicação comprometida, um invasor pode apagá-lo ou cifrá-lo junto com os dados principais. Prefira cópias isoladas ou imutáveis, controle de acesso separado e testes regulares de restauração.
A regra 3-2-1 é um ponto de partida: manter três cópias dos dados, em dois tipos de armazenamento, com uma cópia fora do ambiente principal. Para serviços críticos, complementaria isso com armazenamento imutável e procedimentos documentados de recuperação. Snapshots ajudam a voltar rapidamente a um estado anterior, mas não devem ser a única defesa: podem estar no mesmo domínio administrativo e ser afetados pelo mesmo incidente.
Na Prática: monitorizar alterações em ficheiros críticos
Um controlo simples pode ajudar a perceber alterações inesperadas em ficheiros de uma aplicação ou de um diretório de dados. O script abaixo cria uma linha de base com hashes SHA-256 e compara o estado atual com ela. Ele não deteta sozinho um ataque de ransomware, não impede a criptografia e não substitui EDR ou backups. Serve como verificação complementar e demonstra um princípio útil: alterações devem ser observáveis.
Guarde o código como integridade.py. Coloque o manifesto fora do diretório monitorizado e, idealmente, proteja-o com permissões diferentes das usadas pelo serviço que escreve nos dados.
import argparse
import hashlib
import json
from pathlib import Path


def sha256_file(path):
    digest = hashlib.sha256()
    with path.open("rb") as file:
        for chunk in iter(lambda: file.read(1024 * 1024), b""):
            digest.update(chunk)
    return digest.hexdigest()


def snapshot(root):
    result = {}
    for path in root.rglob("*"):
        if path.is_file() and not path.is_symlink():
            result[str(path.relative_to(root))] = sha256_file(path)
    return result


parser = argparse.ArgumentParser()
parser.add_argument("mode", choices=("baseline", "check"))
parser.add_argument("root", type=Path)
parser.add_argument("manifest", type=Path)
args = parser.parse_args()

root = args.root.resolve()
manifest = args.manifest.resolve()

if not root.is_dir():
    raise SystemExit(f"Diretório não encontrado: {root}")

current = snapshot(root)

if args.mode == "baseline":
    manifest.parent.mkdir(parents=True, exist_ok=True)
    manifest.write_text(
        json.dumps(current, indent=2, sort_keys=True),
        encoding="utf-8",
    )
    print(f"Linha de base criada: {len(current)} ficheiros")
else:
    if not manifest.is_file():
        raise SystemExit("Manifesto não encontrado. Crie primeiro a linha de base.")

    baseline = json.loads(manifest.read_text(encoding="utf-8"))
    changed = sorted(
        name for name in baseline.keys() & current.keys()
        if baseline[name] != current[name]
    )
    added = sorted(current.keys() - baseline.keys())
    removed = sorted(baseline.keys() - current.keys())

    for label, names in (
        ("Alterados", changed),
        ("Novos", added),
        ("Removidos", removed),
    ):
        for name in names:
            print(f"{label}: {name}")

    if not changed and not added and not removed:
        print("Nenhuma alteração detetada.")
Para criar a linha de base, execute python integridade.py baseline /srv/minha-app /var/lib/monitor/manifesto.json. Depois, faça a verificação com python integridade.py check /srv/minha-app /var/lib/monitor/manifesto.json. Alterações legítimas também serão reportadas, então automatize a comparação apenas depois de definir o que é esperado em cada deploy.
O motivo para guardar o manifesto noutro local é simples: se um invasor conseguir alterar tanto os ficheiros como a referência de comparação, o controlo perde valor. Para produção, eu enviaria os resultados para um sistema de logs remoto e restringiria quem pode modificar a linha de base. O exemplo é deliberadamente pequeno; não é um produto de segurança nem uma solução de resposta a incidentes.
Erros comuns ao preparar uma aplicação contra ransomware
- Confiar apenas no antivírus: proteção de endpoint é importante, mas não corrige credenciais expostas, serviços desnecessariamente públicos ou cópias de segurança vulneráveis.
- Manter backups sempre montados: se a aplicação e o backup partilham credenciais e permissões, o mesmo comprometimento pode atingir ambos.
- Testar somente se o backup terminou: uma tarefa concluída não prova que os dados podem ser restaurados. Faça exercícios de recuperação e meça o tempo necessário.
- Guardar segredos no repositório: apagar uma chave do último commit não a remove do histórico. Revogue e rode o segredo; depois trate a limpeza do histórico como uma etapa adicional.
- Atualizar sem inventário: sem saber quais bibliotecas, imagens e serviços estão em uso, é difícil priorizar vulnerabilidades ou confirmar que a correção chegou à produção.
- Reiniciar máquinas antes de preservar evidências: numa resposta real, registos e estado volátil podem ajudar a reconstruir o incidente. Isole o sistema e siga um procedimento de resposta antes de fazer alterações que eliminem evidências.
FAQ sobre ransomware e o caso KillSec
O jovem detido foi condenado por liderar o KillSec?
A informação citada descreve-o como suspeito identificado pela investigação e relata a detenção em Alicante. Detenção e suspeita não equivalem a condenação. A responsabilidade criminal só pode ser determinada no processo judicial, com as garantias legais aplicáveis — especialmente relevantes por se tratar de um menor.
Um backup impede um ataque de ransomware?
Não. O backup ajuda a recuperar dados, mas não impede que o invasor entre na rede, copie informações ou interrompa serviços. Para reduzir risco, combine backups isolados e testados com autenticação multifator, correções, segmentação e monitorização.
Como saber se uma aplicação está vulnerável a ransomware?
Não existe um teste único que dê essa garantia. Faça inventário de ativos e dependências, corrija sistemas expostos, reveja permissões e credenciais, teste restaurações e monitorize comportamentos anormais. Um teste de segurança pontual não substitui esse trabalho contínuo.
O código de verificação de hashes identifica ransomware?
Não diretamente. Ele aponta alterações em ficheiros entre duas verificações, mas pode gerar alertas por mudanças normais e não explica a causa. Use-o como controlo complementar; para deteção e resposta, combine telemetria de endpoint, logs centralizados e um plano de incidentes.
O caso KillSec mostra que operações internacionais podem atingir a infraestrutura de um grupo, mas a defesa diária continua a depender de decisões concretas de engenharia. Eu priorizaria credenciais bem geridas, sistemas atualizados, privilégios mínimos e uma recuperação que já tenha sido testada — não apenas documentada.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.