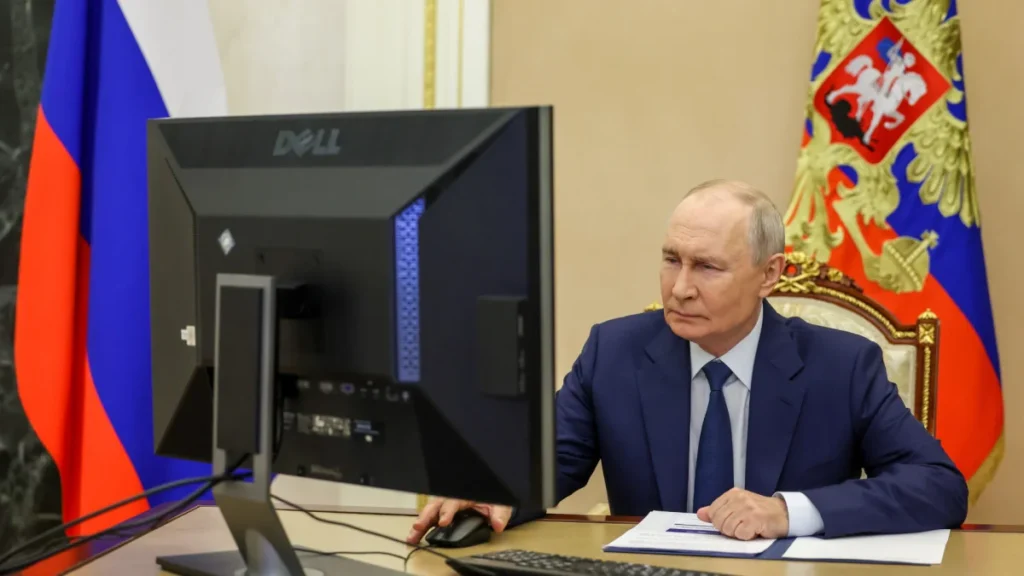
Quando vi a notícia no Sapo.pt sobre o presidente russo usando um PC Dell com Windows 10 não ativado para demonstrar o voto eletrónico, confesso que ri. Mas depois parei e pensei: este tipo de descuido técnico é mais comum do que imaginamos, inclusive em ambientes corporativos e governamentais. E o que parece uma gaffe política é, na verdade, um prato cheio para quem trabalha com TI, segurança e infraestrutura. Vamos dissecar o caso com olhar de dev — e tirar lições práticas que você pode aplicar hoje mesmo no seu ambiente.
O que realmente apareceu no ecrã do Kremlin
Segundo o Sapo.pt, a imagem oficial divulgada pela administração russa mostrava Putin a votar eletronicamente num PC de secretária. Dois detalhes saltaram à vista dos utilizadores mais atentos: a marca d’água “Ativar o Windows” no canto inferior direito e o logótipo da Dell no chassis da máquina.
Para quem não está familiarizado com o ecossistema Microsoft, essa marca d’água aparece quando o sistema operativo está instalado mas não foi validado com uma chave de produto válida. Pode ser uma versão trial, uma instalação recente, ou — e isto é o mais provável neste contexto — uma cópia corporativa com chave KMS (Key Management Service) que, por algum motivo, não contactou o servidor de ativação da rede interna antes da sessão fotográfica.
Na minha experiência com ambientes enterprise, vejo isto constantemente. Máquinas novas saídas da caixa, imagens de SO deployadas via PXE sem servidor de licenciamento configurado, ou VMs recriadas a partir de templates antigos. O resultado é sempre o mesmo: watermark visível, restrições estéticas e potenciais problemas de compliance.
Windows 10 em 2026: o relógio já parou
A notícia também lembra um ponto crítico: o suporte oficial para o Windows 10 terminou em outubro de 2025. Isto significa que, salvo programas específicos de suporte alargado (ESU) ou contratos enterprise premium, essas máquinas deixaram de receber patches de segurança.
Para um dev, isto é relevante porque muitos ambientes de desenvolvimento legados continuam presos ao Windows 10. Frameworks como.NET Framework 4.x, certas versões do SQL Server, e até ferramentas de automação industrial raramente são testadas em Windows 11. Migrar implica testar compatibilidade, atualizar drivers, e por vezes reescrever scripts de deploy.
Mas há um lado pior: a superfície de ataque. Um Windows 10 sem atualizações em 2026 acumula vulnerabilidades públicas conhecidas. Qualquer CVE divulgado desde outubro de 2025 é explorável sem mitigação nativa. Para um evento de votação eletrónica, isto devia ser impensável. Para o seu ambiente de dev, também.
Como verificar o estado de ativação do seu Windows
Antes de mais nada, vale a pena saber como diagnosticar este tipo de situação. Se trabalha com gestão de frotas Windows, automatize isto. Aqui vai um script PowerShell funcional que uso em auditorias:
# Verifica estado de ativação, versão do SO e dias desde fim de suporte
$activation = Get-CimInstance -ClassName SoftwareLicensingProduct |
 Where-Object { $_.Name -like 'Windows*' -and $_.LicenseStatus -ne $null } |
 Select-Object Name, LicenseStatus, Description |
 Format-List | Out-String

$osInfo = Get-CimInstance -ClassName Win32_OperatingSystem
$build = $osInfo.BuildNumber
$installDate = $osInfo.InstallDate

# Windows 10 EOL: 14 de outubro de 2025
$win10EOL = Get-Date "2025-10-14"
$daysSinceEOL = (Get-Date) - $win10EOL | Select-Object -ExpandProperty Days

Write-Host "===== ESTADO DE ATIVAÇÃO =====" -ForegroundColor Cyan
Write-Host $activation
Write-Host "`n===== INFORMAÇÕES DO SO =====" -ForegroundColor Cyan
Write-Host "Versão: $($osInfo.Caption)"
Write-Host "Build: $build"
Write-Host "Instalado em: $installDate"

if ($osInfo.Caption -like "*Windows 10*") {
 if ($daysSinceEOL -gt 0) {
 Write-Host "⚠️ Windows 10 está $daysSinceEOL dias sem suporte oficial" -ForegroundColor Red
 } else {
 Write-Host "✅ Windows 10 ainda dentro do ciclo de suporte" -ForegroundColor Green
 }
}
Na minha rotina, executo isto via Intune, Ansible ou simples GPO de logon. O output vai para um dashboard Grafana e qualquer máquina sem ativar dispara alerta. Parece exagero? Até o Kremlin escorregou neste detalhe.
Dell no Kremlin: a contradição política que é também técnica
O outro ponto que me chamou a atenção foi a presença de hardware Dell. A Rússia tem promovido ativamente marcas nacionais como a Aquarius para afastar equipamentos ocidentais dos gabinetes governamentais — uma estratégia clássica de soberania tecnológica que vi ser implementada em vários países (incluindo alguns da UE, diga-se de passagem).
Mas há aqui uma realidade que devs conhecem bem: substituir um ecossistema de hardware leva anos. Os contratos de suporte, as peças de substituição, a formação técnica, tudo isto pesa. Uma máquina Dell empresarial, como a linha OptiPlex ou Latitude, tem décadas de suporte, drivers estáveis e peças disponíveis no mercado cinza — exatamente o que falta em marcas nacionais jovens.
Para trabalho de desenvolvimento, a linha Dell Precision (workstations) é particularmente interessante: processadores Xeon, GPUs NVIDIA Quadro, certificações ISV para SolidWorks, AutoCAD e até containers. Já a OptiPlex serve bem para setups administrativos ou CI runners leves.
Na Prática: como evitar este tipo de gaffe na sua organização
Se gere infraestruturas Windows, aqui vai um checklist que aplico há anos e que pouparia alguns momentos embaraçosos ao departamento de comunicação do Kremlin:
- Auditoria mensal de ativação: automatize a verificação de LicenseStatus em todas as máquinas via SCCM, Intune ou Ansible for Windows. Máquina sem ativar há mais de 30 dias deve abrir ticket.
- Inventário de SO: tenha um dashboard atualizado do parque. Saber quantas máquinas ainda correm Windows 10 em 2026 é tão importante quanto saber quantas pessoas têm acesso a produção.
- Política de captura de ecrã: se faz demos ou sessões de vídeo para marketing, adicione um passo de revisão ao checklist. Sticky notes, URLs internas e watermarks de ativação são os clássicos.
- Plano de migração pós-EOL: Windows 11 exige TPM 2.0 e CPUs recentes. Máquinas mais antigas têm de ser substituídas ou migradas para Linux. Sim, eu disse Linux — e vou explicar já.
- Documentação visual do hardware: antes de qualquer evento público, fotografe os bastidores. Parece exagero até acontecer o oposto.
Alternativas reais ao Windows 10 para dev environments legados
Se a sua empresa tem dependências que não migram para Windows 11, considere:
- WSL 2 em Windows 11: mantém o host Windows mas move workloads Linux para dentro. Resolve 80% dos casos de “preciso correr isto em Windows mas em Linux seria mais fácil”.
- Migração para Ubuntu LTS ou Debian: se o software alvo corre em.NET (via.NET 6+), Python, Node ou Go, a transição é menos dolorosa do que parece.
- ESU Microsoft pago: caro, mas válido para casos onde a substituição de hardware não é possível. Empresas como a Thomson Reuters pagam milhões por isto todos os anos.
- Containers isolados: Docker Desktop ou Rancher Desktop em Windows 11 com WSL2 permite isolar dependências antigas em containers Windows baseados em nanoserver ou windowsservercore.
Erros Comuns que devs cometem (e que o Kremlin também cometeu)
Vamos ser honestos: a maioria dos problemas de “máquina mal configurada em ambiente sensível” tem raízes em hábitos de dev. Aqui ficam os que mais vejo:
- Ignorar a ativação porque “funciona na mesma”: funciona, sim. Mas não recebe certas atualizações críticas, não permite personalização completa e viola termos de licenciamento. Para ambientes enterprise, é Compliance 101.
- Adiar a atualização de SO por compatibilidade: o clássico “funciona, não mexas”. Até ao dia em que um CVE explora uma falha conhecida há 18 meses e ninguém tinha patch.
- Não documentar o hardware em uso: se não sabe que máquinas tem, como vai saber quais atualizar, substituir ou auditar?
- Confundir (trial) com versão educacional: muitos devs instalam Visual Studio ou Office sem perceber que estão a usar versões com restrições que bloqueiam em produção.
- Subestimar o impacto visual: numa reunião com cliente, num webinar, numa demo para investidor, qualquer detalhe no ecrã é amplificado. Aprendi isto na pele.
Tabela comparativa: opções pós-Windows 10 EOL
| Solução | Custo estimado | Complexidade de migração | Compatibilidade dev |
|---|---|---|---|
| Windows 11 + ESU | Médio (licença + ESU anual) | Baixa (mesmo ecossistema) | Excelente |
| Migração Linux (Ubuntu LTS) | Baixa | Alta (curva de aprendizagem) | Boa para web/cloud, fraca para.NET legado |
| Manter Win10 + isolamento | Alto (risco de segurança) | Baixa | Variável |
| Substituir hardware + WSL2 | Alto inicial | Média | Excelente |
O detalhe que ninguém comenta: por que razão ninguém limpou o ecrã?
Há algo que me intriga neste caso. Em qualquer organização minimamente profissional, antes de uma sessão fotográfica oficial, alguém revê o cenário. Limpa o ambiente de trabalho, esconde URLs internas, fecha janelas com informação sensível. O Kremlin falhou nisto. E isso diz-me que, provavelmente, a máquina foi mesmo configurada à pressa para o momento — um ato de fachada, não de operacionalidade real.
Para nós, devs, a lição é clara: automatize a higiene visual do ambiente. Tenho scripts que colocam o desktop num estado limpo antes de reuniões, fecham janelas de chat interno e ativam o modo “Do Not Disturb” do SO. Parece overkill, mas custa zero a implementar e poupa muita vergonha.
# Limpa desktop antes de reunião (Windows)
Add-Type -AssemblyName System.Windows.Forms
$wallpaper = "C:\Assets\presentation-mode.jpg"
Set-ItemProperty -Path "HKCU:\Control Panel\Desktop" -Name WallPaper -Value $wallpaper
# Fecha apps não-essenciais
Get-Process | Where-Object { $_.MainWindowTitle -ne "" -and $_.Name -notin @("explorer","dwm","ShellExperienceHost") } | ForEach-Object {
 $_.CloseMainWindow() | Out-Null
}
Write-Host "Modo apresentação ativado" -ForegroundColor Green
FAQ — Perguntas frequentes de devs
1. Um Windows 10 sem ativar ainda recebe atualizações em 2026?
Recebe as atualizações que estiverem disponíveis no momento da instalação, mas sem suporte oficial significa sem patches de segurança novos. Atualizações de definição de antivírus podem continuar, mas correções de SO estão congeladas salvo programas ESU pagos.
2. Como sei se a minha máquina tem TPM 2.0 para migrar para Windows 11?
Execute Get-Tpm no PowerShell. Se retornar TpmPresent: True e TpmVersion: 2.0, está pronto. Caso contrário, muitas motherboards modernas permitem ativar TPM via firmware (chamado PTT em Intel, fTPM em AMD).
3. Vale a pena migrar projetos legados para Linux em 2026?
Depende do stack. Se é.NET 6+ ou Java, sim — o ganho em performance, segurança e custo justifica. Se é.NET Framework 4.x ou VB6, mantenha em Windows mas isole em containers ou VMs com patches manuais.
4. A Dell ainda é boa escolha para workstations de dev em 2026?
Para a maioria dos casos, sim. A linha Precision e Latitude têm suporte empresarial prolongado, drivers estáveis e boa gestão de ciclo de vida. Para setups Linux nativos, considere Lenovo ThinkPad ou System76, que certificam hardware para Fedora e Ubuntu.
5. O que faço se encontrar Windows sem ativar numa auditoria?
Documente o hostname, contacte o responsável e aplique a chave via KMS se for máquina corporativa. Se for máquina pessoal em contexto BYOD, oriente mas não force — muitas vezes é esquecimento, não violação deliberada.
No fundo, o que esta história mostra é que até os líderes mundiais tropeçam nos detalhes básicos de TI que nós, devs, lidamos todos os dias. A diferença é que, quando tropeçamos nós, geralmente ninguém transmite o momento para milhões de pessoas. Quando tropeçam eles, vira notícia internacional. Mas o takeaway é o mesmo: configure o ambiente antes de mostrar ao mundo.
Se quiser aprofundar algum ponto — segurança pós-EOL, scripts de auditoria, comparação de hardware para dev — deixa nos comentários. Trocar estas experiências é como a comunidade evolui.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.