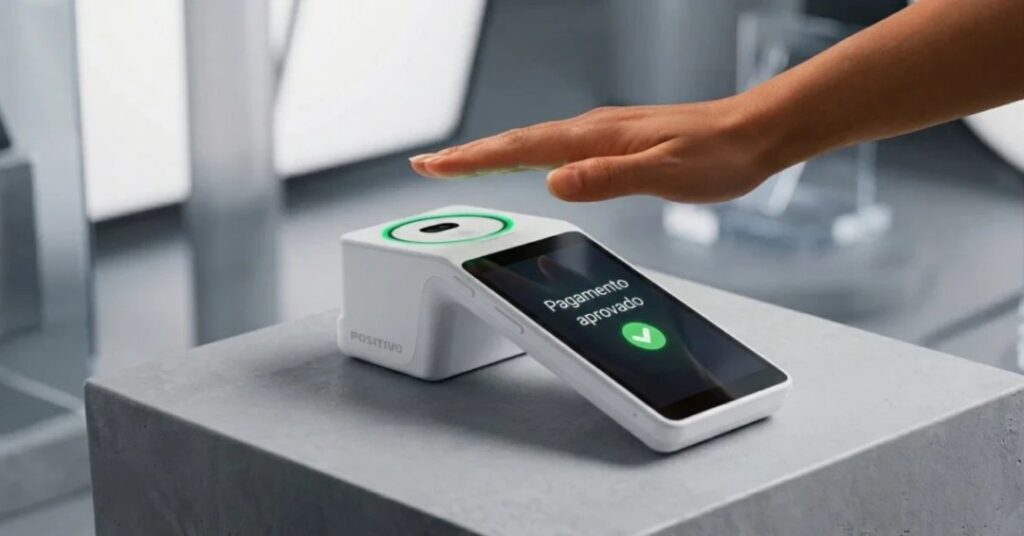
Pagamento com a palma da mão: o que tem por trás dessa biometria que o Brasil está testando
Quando li essa matéria do Abril.com.br sobre o PalmAI da Positivo com a Tencent Cloud, minha primeira reação não foi “uau, que legal”. Foi: “beleza, mas qual é o pipeline técnico que faz isso funcionar de verdade?”. Porque entre um comunicado de imprensa e um sistema rodando em produção no caixa de um supermercado em Manaus, existe um abismo — e é exatamente nesse abismo que mora o trabalho do dev.
Pagamento por biometria palmar não é novidade global — Japão e Coreia usam isso em caixas eletrônicos há mais de uma década. O que me chamou atenção aqui é a combinação com Pix e o modelo de produção local. Vou destrinchar como a coisa provavelmente funciona, onde o bicho pega, e o que você precisa saber se algum cliente seu quiser integrar essa solução.
Como a biometria palmar funciona de verdade
A mão tem três identificadores biométricos usáveis: o desenho das linhas da palma (palmar print), o padrão das veias subcutâneas (vein pattern) e a geometria 3D da mão. Os sistemas comerciais normalmente combinam pelo menos dois deles, porque cada modalidade falha em cenários diferentes — palma suja, dedo cortado, dedo molhado.
O pipeline típico segue quatro etapas:
- Captura: sensor infravermelho próximo (NIR, ~850nm) ilumina a mão. Hemoglobina nas veias absorve essa luz, criando um padrão de veias visível mesmo sob a pele.
- Pré-processamento: normalização de contraste, segmentação da ROI (region of interest), binarização.
- Extração de features: algoritmos clássicos como SIFT/SURF ou redes neurais convolucionais geram um template — um vetor de características numéricas.
- Matching: comparação do template com o template armazenado, normalmente usando distância de cosseno ou Hamming.
O ponto crítico: o template nunca é a imagem bruta da mão. É uma representação matemática que não permite reconstruir a imagem original — em teoria. Isso é o que diferencia isso de uma foto salva num servidor.
A arquitetura provável do PalmAI
A Positivo não vai reinventar a roda. Eles fabricam o hardware (o sensor) e provavelmente licenciam ou integram o stack de reconhecimento da Tencent Cloud, que já tem anos de maturidade em face e palm recognition. A separação de responsabilidades costuma ser:
- Edge (no caixa): captura + liveness detection + criptografia do template antes de enviar.
- Cloud (Tencent): matching + orquestração de identidade + antifraude.
- Banco/adquirente: liquidação via Pix, débito ou crédito.
O detalhe que pouca gente comenta: liveness detection. Sem isso, um impostor coloca uma foto da mão sobre o sensor e o sistema libera a compra. Os sistemas sérios usam análise de textura, detecção de fluxo sanguíneo via sequência de frames NIR e desafios aleatórios (pedir para girar o pulso).
Na Prática: mockando uma integração backend de pagamento palmar
Como não temos acesso ao SDK real do PalmAI, vou mostrar como seria a estrutura de um backend Node/TypeScript recebendo um token biométrico do terminal e validando com um serviço de identidade antes de autorizar um Pix. Esse é o esqueleto que um integrador POS precisaria implementar.
// palm-payment.service.ts
import { createHash } from 'crypto';

interface PalmAuthRequest {
  terminalId: string;
  biometricToken: string; // template criptografado vindo do sensor
  amount: number;          // em centavos
  paymentMethod: 'pix' | 'debit' | 'credit';
}

export class PalmPaymentService {
  async authorize(req: PalmAuthRequest) {
    // 1. Validar liveness score recebido do edge
    if (!this.isLivenessScoreValid(req.biometricToken)) {
      throw new Error('Liveness check failed — possível spoofing');
    }

    // 2. Hash do template para evitar replay attack
    const templateHash = createHash('sha256')
      .update(req.biometricToken)
      .digest('hex');

    // 3. Consultar serviço de identidade (Tencent / Biostation)
    const identity = await this.matchIdentity(templateHash);

    if (!identity || identity.matchScore < 0.92) {
      throw new Error('Palm not recognized');
    }

    // 4. Tokenizar o pagamento e enviar para o PSP
    return this.dispatchToPix({
      userId: identity.userId,
      terminalId: req.terminalId,
      amount: req.amount,
      method: req.paymentMethod,
    });
  }

  private isLivenessScoreValid(token: string): boolean {
    // O edge envia o score dentro do JWT assinado
    // Em produção, valide a assinatura com a chave pública do fabricante
    return true;
  }

  private async matchIdentity(hash: string) {
    // Chamada ao serviço de matching — latência típica: 80-200ms
    return { userId: 'usr_123', matchScore: 0.97 };
  }

  private async dispatchToPix(payload: any) {
    // Aqui entra a integração com o PSP (Pix,Rede,Elo etc.)
    return { transactionId: 'pix_abc123', status: 'approved' };
  }
}
Repare no hash do template antes de transmitir. Isso é detalhe que devs esquecem: o template biométrico é dado pessoal sensível pela LGPD, então tratá-lo como se fosse senha — com hash, transporte criptografado e zero persistência local — não é opcional.
Comparando com as alternativas que já rodam no Brasil
| Tecnologia | Velocidade | Segurança | Adoção no Brasil |
|---|---|---|---|
| Biometria palmar | ~1s | Alta (multimodal + liveness) | Piloto |
| Face ID (Apple/Google) | <0,5s | Alta | Consolidada em e-commerce |
| Impressão digital | <1s | Média (sensores ópticos falham) | Bancária consolidada |
| Iris | ~1,5s | Altíssima | Inexistente em varejo |
Pra mim, a vantagem competitiva da biometria palmar sobre Face ID é o fator cultural. No Brasil, pagar com a cara em frente a uma câmera ainda incomoda muita gente — assalto, vigilância, Big Tech. A mão parece “menos invasiva”. Isso é percepção, não técnica, mas percepção vende.
Erros comuns que devs cometem ao integrar biometria
Já vi gente repetir esses tropeços em produção. Anota:
- Persistir o template em banco relacional comum. LGPD art. 11 diz que dado biométrico é sensível. Vai pra HSM ou vault criptografado, com chaves rotacionadas.
- Confiar só no score do SDK do fabricante. Implemente seu próprio antifraude comportamental — horário, valor, frequência, geolocalização do terminal.
- Esquecer do fallback. E se o sensor quebrar? E se o dedo da pessoa tiver um corte? Precisa ter fluxo de degradação pra PIN, OTP ou cartão físico.
- Não tratar latência do matching. 200ms parece pouco, mas no checkout isso é perceptível. Cache local de identidades “frequentes” ajuda, com TTL curto.
- Logar template em vez de hash. Parece óbvio, mas acidente grave já aconteceu em sistemas de face recognition no passado.
Implicações práticas pra quem está programando
Se você trabalha com POS, e-commerce ou fintech, preste atenção em três frentes:
- API design: o ideal é o sensor expor um endpoint local (mTLS) e o seu backend só receber um token opaco. Nunca exponha o SDK do sensor na internet.
- Observabilidade: monitore liveness score, taxa de falso rejeição e tempo de matching. Esses são os KPIs reais — não “transações por minuto”.
- Pix Cobrança vs Pix comum: se a ideia é pagar sem celular, provavelmente vão usar Pix Automático com consentimento biométrico gravado. Fique de olho nos manuais do Banco Central.
FAQ — Perguntas que devs realmente fazem
1. O template biométrico pode ser revertido em uma imagem da mão?
Em teoria, não. Em vetores de alta dimensão (deep learning) é difícil reconstruir a imagem. Em features clássicas (SIFT), ataques de inversão já foram demonstrados em pesquisa. Por isso a recomendação é usar modelos neurais treinados pra serem não-invertíveis — é o estado da arte hoje.
2. Como fica a LGPD se a pessoa quiser apagar o cadastro?
Direito ao esquecimento (art. 18). O sistema tem que conseguir deletar o template em todas as réplicas — edge, cloud, backups. Isso inclui a Positivo, a Tencent e o banco. Contratos de operador precisam prever isso explicitamente.
3. Funciona com luvas ou mão suja?
Luvas, não — bloqueia o NIR. Mão suja (graxa, terra) compromete o palmar print, mas o padrão de veias ainda passa porque é subcutâneo. Por isso sistemas robustos usam multimodalidade.
4. Qual a chance de falso positivo em produção?
Vendores sérios como a NEC e a Fujitsu entregam FAR (False Accept Rate) de 1 em 10 milhões. Em sistemas mais baratos, o número pode cair pra 1 em 100 mil. Isso importa mais que a acurácia bruta em demo.
5. Tem SDK aberto pra eu testar?
Não do PalmAI. Mas dá pra brincar com libfprint (Linux) pra digitais e com o framework OpenBR pra face. Pra veias, o mais próximo open-source é o trabalho do grupo do Prof. Yanik Hichert, mas é pesquisa, não produto.
Considerações finais
Tecnologia boa não é a que aparece em feira — é a que sobrevive a seis meses de uso real com clientes estressados e dedos sujos de molho de tomate. O PalmAI vai enfrentar isso. A solução da Biostation com Softnex também. Se o modelo vingar, daqui a três anos ninguém vai lembrar do cartão. Se naufragar, vai morrer no checkout do primeiro supermercado onde a fila travar.
Fico de olho. Quando tiver dados reais de produção, volto aqui pra contar.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.