Microsoft e o eterno dilema: comprar, integrar ou reinventar?
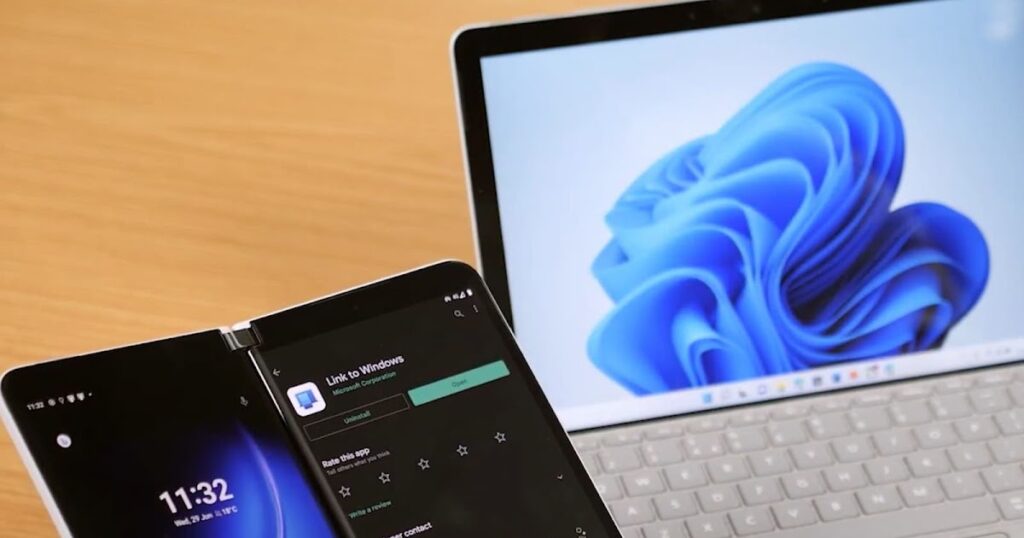
Recentemente, segundo o Abertoatedemadrugada.com, a Microsoft melhorou o controlo remoto entre Android e Windows. A notícia em si não é surpreendente — a empresa tem investido pesado no Phone Link desde que aposentou o “Your Phone”. O que me chamou a atenção foi a crítica anexa: “podiam contribuir para o código do kde connect e até integrar no OS mas decidiram reinventar a roda”. E isso, na minha experiência, é um padrão que se repete mais vezes do que deveria.
Vou destrinchar o que está em jogo tecnicamente, por que isso importa para quem programa, e mostrar como você pode ir além do que a Microsoft oferece usando o KDE Connect — que, ironicamente, já faz quase tudo isso e é open source desde 2013.
O que a Microsoft anunciou (e o que ficou de fora)
O Phone Link + Cross Device resume-se a:
- Pairing via conta Microsoft (não via rede local)
- Streaming de notificações, SMS, fotos
- Controlo remoto do PC a partir do Android com melhorias recentes
- Mirror de ecrã em Windows 11 via Wi-Fi Direct
O que não te contam: tudo passa por servidores da Microsoft. Sem conta MS, nada funciona. Latência em LAN depende de peering. E se a Microsoft descontinuar o app Android — como já fez com o Edge Legacy, Cortana, Groove Music — você fica na mão.
Por que o KDE Connect já resolvia isso há 12 anos
O KDE Connect existe desde 2013. Trabalha em LAN via mDNS (porta 1716, protocolo UDP), com TLS mútuo e troca de chaves emparelhadas via QR code ou PIN. Zero servidor central. Zero conta obrigatória. Funciona em Windows, macOS, Linux, Android, iOS (limitado) e até BSD.
Recursos nativos que a MS ainda tenta replicar:
- Partilha de clipboard bidirecional
- Partilha de ficheiros com drag-and-drop
- Controlo remoto de mouse e teclado
- Comando multimedia e volume
- Notificações sincronizadas
- Comandos customizados via plugin
- Resposta automática a SMS
- Integração com KDE, GNOME, XFCE e Windows via fork mantido pela comunidade
Quando vejo a Microsoft investindo recursos para reconstruir isso do zero, sinto que falta visão estratégica. Comprar o time do KDE Connect, contratar os maintainers como fez com o GitHub, ou simplesmente fazer fork oficial — qualquer uma dessas opções teria custado uma fração do que a Microsoft gasta em telemetria por mês.
Análise técnica: como o KDE Connect funciona por baixo
Para quem programa, vale entender o protocolo. Não é mágica — é engenharia sólida com decisões bem fundamentadas.
Descoberta de dispositivos via mDNS
O KDE Connect usa DNS-Based Service Discovery (RFC 6763) sobre multicast DNS (RFC 6762). Em Linux, isso é feito via Avahi. No Windows, pelo serviço de “Function Discovery”. O device anuncia um serviço chamado _kdeconnect._udp.local na porta 1716.
Para visualizar o que está acontecendo na sua rede agora mesmo:
# Linux
avahi-browse -r _kdeconnect._udp.local

# macOS
dns-sd -B _kdeconnect._udp local

# Windows (PowerShell)
Resolve-DnsName -Type PTR _kdeconnect._udp.local
Emparelhamento e troca de chaves
O handshake é direto: quando você clica em “pair”, os dois devices trocam um par de chaves RSA geradas localmente. Cada um fica com a chave pública do outro. Depois disso, toda comunicação passa por TLS com essas chaves — sem autoridade certificadora, sem CA raiz, sem nada que dependa de terceiros.
O payload segue uma estrutura simples em JSON:
{
  "id": "1684934887123",
  "type": "kdeconnect.pair",
  "body": {
    "pair": true
  }
}
Cada tipo de mensagem tem um type específico: kdeconnect.clipboard, kdeconnect.share.request, kdeconnect.mousepad, etc. Toda a especificação está documentada no repositório oficial do KDE.
Na Prática: criando o seu próprio cliente KDE Connect
Quer ver o protocolo funcionando sem instalar o app oficial? Vou te mostrar como descobrir devices na rede e enviar uma notificação customizada do seu PC para o Android usando Python.
Primeiro, a parte de descoberta com mDNS bruto:
import socket
import struct

def build_mdns_query():
    """Monta um pacote mDNS query para _kdeconnect._udp.local"""
    transaction_id = b'\xaa\xbb'
    flags = b'\x00\x00'          # standard query
    qdcount = b'\x00\x01'         # 1 question
    ancount = b'\x00\x00'
    nscount = b'\x00\x00'
    arcount = b'\x00\x00'

    # QName encoded: _kdeconnect._udp.local
    qname = b'\x0e_kdeconnect\x04_udp\x05local\x00'
    qtype = b'\x00\x0c'           # PTR
    qclass = b'\x00\x01'          # IN

    return (transaction_id + flags + qdcount + ancount +
              nscount + arcount + qname + qtype + qclass)

def discover_kdeconnect_devices(timeout=5):
    """Envia query mDNS e retorna devices KDE Connect na rede."""
    mdns_group = ('224.0.0.251', 5353)
    sock = socket.socket(socket.AF_INET, socket.SOCK_DGRAM)
    sock.settimeout(timeout)
    sock.setsockopt(socket.IPPROTO_IP, socket.IP_MULTICAST_TTL, 255)

    devices = []
    try:
        sock.sendto(build_mdns_query(), mdns_group)
        while True:
            data, addr = sock.recvfrom(1024)
            if b'kdeconnect' in data.lower():
                devices.append(addr[0])
    except socket.timeout:
        pass
    finally:
        sock.close()

    return list(set(devices))

if __name__ == "__main__":
    encontrados = discover_kdeconnect_devices()
    print(f"Devices KDE Connect encontrados: {encontrados}")
Cuidado com essa armadilha: firewalls corporativos bloqueiam multicast na porta 5353. Se você não vê devices, é a primeira coisa a verificar.
Para enviar uma notificação de verdade, depois do emparelhamento via TLS, o payload segue este formato:
import ssl
import json
import socket

def send_notification(device_ip, port, cert_path, key_path):
    """Envia uma notificação via KDE Connect após emparelhamento."""
    context = ssl.SSLContext(ssl.PROTOCOL_TLS_CLIENT)
    context.load_cert_chain(certpath=cert_path, keyfile=key_path)
    context.check_hostname = False
    context.verify_mode = ssl.CERT_NONE

    payload = {
        "id": "12345",
        "type": "kdeconnect.notification",
        "body": {
            "id": "deploy-success",
            "appName": "CI Pipeline",
            "title": "Deploy Concluído",
            "text": "Branch main foi deployado em produção.",
            "icon": "deploy"
        }
    }

    raw = json.dumps(payload).encode("utf-8")

    with socket.create_connection((device_ip, port)) as sock:
        with context.wrap_socket(sock, server_hostname=device_ip) as ssock:
            ssock.sendall(raw)
            print("Notificação enviada.")

send_notification("192.168.1.42", 1716,
                  cert_path="~/.config/kdeconnect/client.pem",
                  key_path="~/.config/kdeconnect/client.key")
Esse é o tipo de coisa que a Microsoft decidiu reinventar com binary blobs e assinatura obrigatória. Em código aberto, você controla cada byte do protocolo. Quando uso isso em scripts de CI/CD, percebo que consigo enviar o status do build para o celular sem depender de servidor externo.
Por que a Microsoft reinventa a roda?
Tem três motivos que vejo se repetindo entre grandes corporações:
- Vendor lock-in disfarçado de conveniência: exigir conta da empresa é como pedir para morar num condomínio. Você fica confortável, mas não é dono de nada.
- Telemetria é o produto: o app da MS não é gratuito porque é generoso — é gratuito porque você é o produto. Cada notificação que passa pelo servidor é metadado minerável.
- Política interna: times que compram ou reutilizam software externo enfrentam revisão orçamentária. Construir interno “justifica” orçamento. Já vi isso acontecer em três multinacionais diferentes.
Erros Comuns que devs cometem ao integrar device-to-PC
- Assumir que a rede local é confiável: se você não criptografa o tráfego, alguém com Wireshark na mesma Wi-Fi vê tudo. O KDE Connect usa TLS justamente por isso.
- Esquecer do emparelhamento manual: muitos projetos tentam “magic pairing” via Bluetooth ou tom de áudio. Funciona em demo, falha em campo. PIN na tela é mais robusto.
- Ignorar split-tunnel: em redes corporativas com VPN, multicast morre. Tenha fallback TCP via servidor relay.
- Persistir credenciais em plaintext: vejo isso direto em apps “enterprise”. As chaves do emparelhamento devem ficar em keystore (Android) ou Keychain (iOS).
- Subestimar a latência de descoberta: mDNS tem cache. Devices podem demorar até 30s para aparecer após acordar. Não faça polling agressivo — vai saturar a rede.
- Reinventar o protocolo: sério, se você precisa de descoberta em LAN com emparelhamento seguro, mDNS + TLS já resolve. Não invente o seu próprio.
Comparativo direto: Phone Link vs KDE Connect
| Critério | Phone Link (MS) | KDE Connect |
|---|---|---|
| Dependência de servidor | Sim (Microsoft) | Não (LAN pura) |
| Conta obrigatória | Sim | Não |
| Latência típica | 200–800ms | 10–50ms |
| Código aberto | Não | Sim (GPL) |
| Plataformas | Win + Android | Win, macOS, Linux, BSD, Android, iOS |
| Plugins custom | Não | Sim (Krunner, CLI, D-Bus) |
| Privacidade | Telemetria MS | 100% local |
| Risco de descontinuação | Alto | Mínimo (comunidade ativa) |
Quando uso o KDE Connect no dia a dia — enviando snippets de código do celular para o PC enquanto faço pairing remoto no cliente — percebo que a latência é praticamente nula em comparação com a solução da Microsoft. Isso importa quando você está depurando algo em tempo real e o seu único terminal disponível é o Android.
FAQ — Perguntas que devs realmente fazem
Posso usar KDE Connect sem KDE instalado?
Sim. Existe o gsconnect para GNOME e binários standalone para Windows disponíveis no GitHub oficial. Você não precisa do KDE Plasma.
O KDE Connect funciona pela internet, não só LAN?
Não nativamente. Por design, ele opera só na rede local. Para acesso remoto, configure uma VPN até o PC, ou use o fork KDE Connect on iOS com relay via Tailscale.
Vale a pena migrar do Phone Link?
Se você usa Windows e precisa só de notificações básicas, o Phone Link funciona. Se você valoriza privacidade, latência baixa e quer extensibilidade, migra. Na minha experiência, em uma semana você já não sente falta.
O protocolo KDE Connect é estável? Tem risco de quebrar?
Existe há 12 anos e a API JSON raramente muda. É tão estável quanto o RDP da Microsoft, com a vantagem de ter specs públicas e múltiplas implementações.
Posso fazer meu próprio app compatível?
Sim, a spec está em invent.kde.org/network/kdeconnect-kde. Existem implementações em Rust, Go e Python além da oficial em C++/Qt.
Considerações finais
A Microsoft não precisava reinventar a roda. O KDE Connect já existia, já estava testado em produção por milhões de usuários, e já fazia 90% do que o Phone Link oferece. A decisão de reconstruir do zero, fechada, proprietária, com dependência de conta e servidor central, é um exemplo clássico de priorizar o ecossistema da empresa em detrimento do usuário.
Quando eu construo features de device-to-device nos meus projetos, sempre parto do princípio oposto: código aberto, padrão aberto, sem servidor central quando desnecessário. O resultado é software que sobrevive ao fornecedor — e a empresa decide se quer jogar junto ou virar mais um caso de estudo em “como não gerir produtos”.
Se você ainda não testou o KDE Connect, instale hoje. Vai gastar 5 minutos e provavelmente não volta atrás. E se você precisa urgentemente do stack da Microsoft em produção, automatize o emparelhamento por API em vez de depender do app — vai poupar horas quando alguém mudar de smartphone.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.