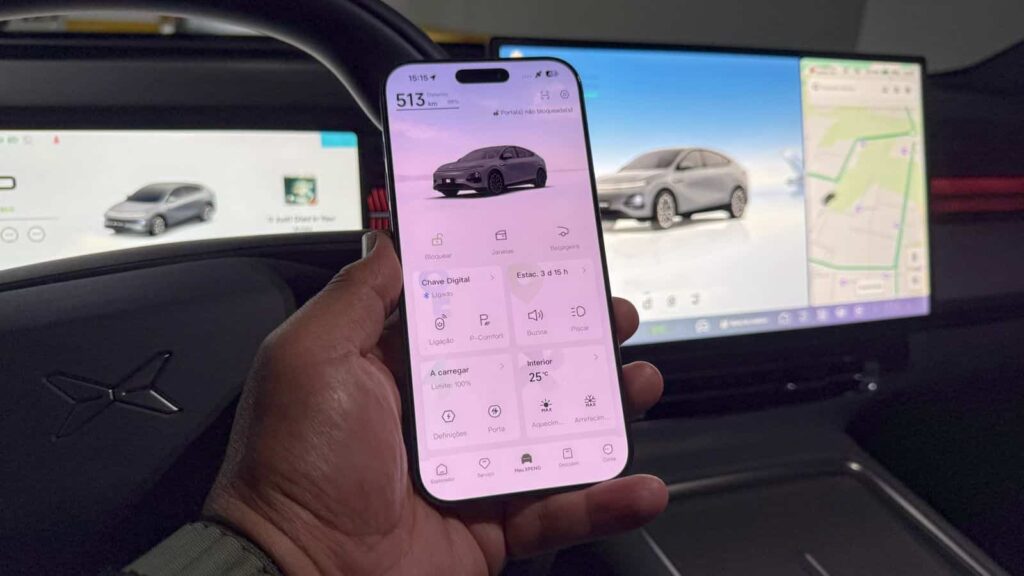
A chave do carro virou software — e isso muda tudo para quem programa
Durante décadas, a chave do automóvel foi um pedaço de metal com um transponder. Hoje, ela é um aplicativo, um certificado digital e um handshake criptográfico rodando entre o seu smartphone e o veículo em milissegundos. Li no Sapo.pt a matéria sobre a XPENG mostrando como o smartphone já é a chave do carro, e o ponto que mais me interessou não foi o design ou a conveniência — foi a stack técnica por trás disso.
Quando você destrava um carro com o celular, não existe “mágica”. Existe Bluetooth Low Energy, Ultra-Wideband, NFC, PKI, secure enclaves e um protocolo padronizado chamado CCC Digital Key. E quando você, como dev, decide integrar com APIs automotivas, ignorar essa stack é o caminho mais rápido para um vazamento de dados ou um recall de segurança.
A anatomia técnica de uma chave digital moderna
Uma chave digital de carro não é uma feature — é uma sobreposição de quatro camadas de comunicação, cada uma com propósito bem definido:
- BLE (Bluetooth Low Energy): descoberta inicial e troca de desafios criptográficos. Baixo consumo, alcance curto, perfeito para o “toque digital”.
- UWB (Ultra-Wideband): mede distância com precisão centimétrica via Time-of-Flight. Impede ataques de relay — o clássico “amplificador de sinal jogado debaixo da porta”.
- NFC: fallback quando a bateria do celular morre. Funciona passivamente por alguns segundos, como um cartão de transporte.
- Cloud + PKI: emparelhamento inicial, revogação, compartilhamento de chaves e auditoria. Tudo via TLS mútuo com certificados X.509 emitidos pelo OEM.
Na minha experiência, o erro mais comum de quem está começando a estudar esse ecossistema é tratar a chave digital como “um app que abre o carro”. Ela é, na verdade, um sistema distribuído com forte garantia de autenticidade física.
CCC Digital Key 3.0: o protocolo que a XPENG, BMW e Apple adotaram
O Car Connectivity Consortium padronizou tudo isso no spec CCC Digital Key. A versão 3.0, lançada em 2022, trouxe o UWB como requisito para acesso passivo e adicionou o conceito de Friend Key — você pode emprestar a chave para outro celular por tempo limitado, com revogação instantânea.
O fluxo simplificado é assim:
- O veículo transmite anúncios BLE com um identificador rotativo (anti-replay).
- O smartphone responde com um challenge criptográfico assinado pelo OEM.
- O ECU valida a assinatura contra a CA raiz do fabricante.
- Se válido, o veículo usa UWB para confirmar que o celular está a menos de ~2 metros.
- Só então destrava. Latência total: ~150–400 ms.
Repare que não existe nada de “mando um comando e ele destrava”. Existe validação criptográfica + prova de proximidade física. Isso é o que diferencia uma chave digital séria de uma implementação caseira baseada em HTTP simples.
Na Prática: simulando o handshake de uma chave digital em Python
Para entender de verdade o que acontece no backend, montei uma simulação minimalista do fluxo de autenticação. Não é produção — é didático. Mostra o coração do protocolo: desafio, assinatura e verificação.
import hashlib, hmac, secrets, time
from dataclasses import dataclass

# Simulação de chaves do OEM (em produção: HSM + CA raiz)
OEM_PRIVATE_KEY = b"chave-privada-do-fabricante-256bits"
VEHICLE_PUBLIC_KEY = b"chave-publica-do-veiculo"

@dataclass
class DigitalKeyRequest:
    vehicle_id: str
    nonce: bytes
    timestamp: int
    signature: bytes

def smartphone_gera_desafio(vehicle_id: str) -> DigitalKeyRequest:
    nonce = secrets.token_bytes(16)
    payload = f"{vehicle_id}:{nonce.hex()}:{int(time.time())}".encode()
    signature = hmac.new(OEM_PRIVATE_KEY, payload, hashlib.sha256).digest()
    return DigitalKeyRequest(vehicle_id, nonce, int(time.time()), signature)

def veiculo_valida(req: DigitalKeyRequest, janela_segundos: int = 30) -> bool:
    if abs(int(time.time()) - req.timestamp) > janela_segundos:
        return False  # anti-replay
    payload = f"{req.vehicle_id}:{req.nonce.hex()}:{req.timestamp}".encode()
    esperado = hmac.new(OEM_PRIVATE_KEY, payload, hashlib.sha256).digest()
    return hmac.compare_digest(esperado, req.signature)

# Fluxo real
req = smartphone_gera_desafio("XPENG-G6-2025")
print("Chave válida?", veiculo_valida(req))
Esse trecho mostra o esqueleto. Em produção, você substitui o HMAC por ECDSA com curvas P-256, a chave privada mora em um Secure Enclave (iOS) ou StrongBox (Android), e o timestamp passa a ser parte de um token JWT assinado pela nuvem do OEM.
Comparativo: como cada fabricante resolve o problema
| Fabricante | Tecnologia | Compartilhamento | Sem internet? |
|---|---|---|---|
| XPENG (Xmart OS) | BLE + UWB + NFC | App, com expiração | Sim, via NFC |
| Tesla | BLE principal | Perfil no app | Não |
| BMW Digital Key Plus | BLE + UWB | iMessage / app | Sim, via NFC |
| Apple Car Key | BLE + UWB + NFC | Apple Wallet | Sim, modo Express |
| Hyundai Digital Key 2 | BLE + UWB + NFC | Samsung / Apple Wallet | Sim |
Perceba o padrão: os fabricantes que apostam em UWB são os que levam segurança a sério contra relay attacks. Tesla é a exceção notável — apostou tudo em BLE puro, o que historicamente abriu vetores de ataque em pesquisas acadêmicas.
Erros comuns que devs cometem ao integrar com APIs automotivas
Testei algumas dessas integrações em ambientes de homologação e posso dizer: a curva de erro é brutal. Veja o que evitar:
- Confiar só em BLE para decisão de acesso. BLE pode ser relay-ado. Sempre combine com UWB ou challenge de proximidade físico.
- Hardcodar chaves no APK/IPA. Parece óbvio, mas vejo acontecer. Use Keystore/Keychain e rotação por certificate pinning.
- Ignorar o ciclo de vida do token. Tokens de chave digital devem expirar em segundos, não horas. Sessões longas são convite a replay.
- Não tratar o caso offline. Se o carro fica num estacionamento subterrâneo sem sinal, a chave ainda precisa funcionar via NFC + cache local de credenciais.
- Esquecer da revogação. Quando o usuário vende o carro, todas as Friend Keys precisam ser invalidadas centralmente. Esqueça isso e você tem um problema legal.
O que isso significa para quem constrói software hoje
O carro virou mais um endpoint IoT com requisitos de tempo real, segurança forte e UX invisível. Para nós, devs, isso abre três frentes concretas:
- Backend engineers vão lidar com PKI automotiva — emissão, revogação e CRLs em escala de milhões.
- Mobile devs precisam dominar Core Bluetooth (iOS) e GATT client (Android), além de lidar com permissões de localização e background tasks.
- Devs de segurança têm um novo playground: fuzzing de protocolos automotivos, análise de side-channel em UWB e threat modeling de Friend Keys.
No fim das contas, a chave do carro deixou de ser hardware e virou código. E código, a gente sabe como tratar — com testes, revisão e criptografia bem aplicada. A XPENG, a Apple e a BMW só estão mostrando o caminho.
Perguntas que devs realmente fazem
Como funciona a chave digital do carro por dentro?
É um handshake criptográfico entre o smartphone e o veículo via Bluetooth Low Energy, com confirmação de proximidade por Ultra-Wideband e fallback em NFC. Tudo baseado em certificados emitidos pelo fabricante.
É seguro usar o celular como chave do carro?
Quando implementado com UWB e PKI adequada, é mais seguro que a chave tradicional. O risco aparece em implementações que usam apenas BLE ou que guardam credenciais sem proteção de hardware.
Posso integrar com a API de um carro elétrico como XPENG ou Tesla?
Oficialmente, Tesla e XPENG expõem APIs fechadas para parceiros. A comunidade construiu wrappers não-oficiais, mas para produção o caminho é parceria comercial direta com o OEM.
O que é CCC Digital Key?
É o padrão aberto do Car Connectivity Consortium que define como smartphones, smartwatches e veículos trocam credenciais de acesso. Versão 3.0 introduziu UWB e Friend Keys.
Se meu celular morrer, fico trancado fora do carro?
Não, se o veículo tiver NFC passivo. Você aproxima o celular (mesmo desligado, em alguns casos) e o carro lê as credenciais armazenadas no chip de segurança.
Gostou? Me segue no GitHub e deixa um comentário se tiver dúvida ou quiser aprofundar algum ponto.